雷池社区版部署与调优:先透传真实 IP,再谈防护
更新时间:2026-11-22 02:21:22
访问次数:2
一、它到底怎么工作
雷池是反向代理型 WAF:用户请求先到雷池,它解析 HTTP 内容、判断是否攻击,正常请求再转发给源站。因为看得懂语义(而不是只匹配正则),它对变形过的 SQL 注入、XSS 识别率更高,也能顺手做 CC 限速和防爬虫。
这也意味着它必须"串"在流量里:要么改 DNS 指到 WAF,要么在 Nginx 前面加一层。串行架构的代价是——WAF 挂了,站点跟着挂。
二、部署:三条命令的事
准备一台能装 Docker 的机器(1 核 2G 起,轻量模式够小站用),然后按官方脚本走:建目录、拉 setup 脚本、docker compose up -d。起来后浏览器开 https://IP:9443 进后台,默认账号密码在安装输出里。
生产环境记得三件事:给 9443 限制来源 IP、给管理后台配独立域名和证书、把 WAF 自己的配置纳入备份。管理后台暴露在公网,等于把防护系统的钥匙挂在门上。
图:雷池 WAF 官网,社区版免费,主打语义分析引擎
三、接入站点:先别急着切 DNS
添加站点时填源站地址和端口,WAF 通过 Host 头转发。更稳的做法是先用一个测试子域指到 WAF,跑通再切主域;切换前把 TTL 降下来,出问题能快速切回。
HTTPS 有两种做法:证书装在 WAF 上(推荐,源站可以只开 HTTP 内网),或 WAF 透传 443 由源站解密(配置简单但 WAF 看不到内容,防护等于没有)。要做防护就必须在 WAF 解密。
四、策略与误杀:这是最花时间的部分
策略从"宽松"开始,观察两三天日志,看拦截记录里有没有正常业务。常见误杀集中在三类:后台富文本编辑器提交 HTML、API 提交大 JSON、以及带特殊字符的搜索参数。
处理方式是放行规则,而不是整体降级:按 URL 前缀放行后台、按参数名放行特定字段、按来源 IP 放行自己的办公网。放行范围越小越好,别为了省事把整个 /admin 全放。
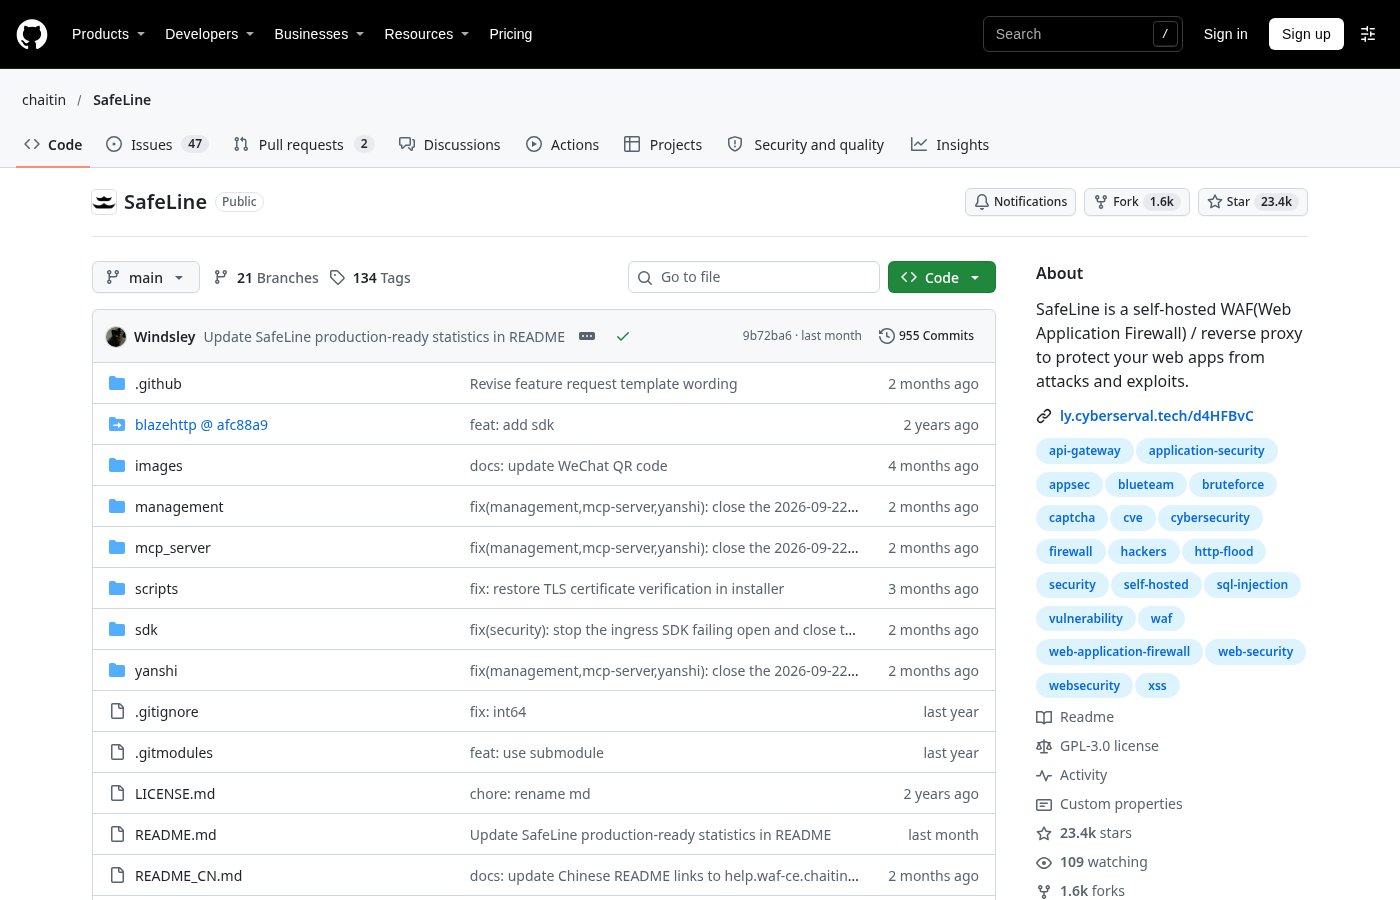
图:SafeLine 开源仓库,Docker 部署,社区版免费提供核心防护
五、CC 与性能
CC 防护按"每 IP 每分钟请求数"限速,阈值要结合真实流量定:定太低,正常用户被拦;定太高,等于没开。建议先只记录不拦截,看一周分布再定阈值。
性能上,官方给的参考是单核 2000+ TPS、检测延迟亚毫秒级。小站完全够,但要注意 WAF 机器的带宽和连接数,别把瓶颈从源站挪到了 WAF。
六、我的落地顺序
- 装好、进后台、限制 9443 来源;
- 测试子域接入,验证 HTTPS 与真实 IP 透传;
- 宽松策略跑三天,统计误杀;
- 按 URL/参数加放行规则,再逐步收紧;
- 配 CC 阈值(先记录后拦截);
- 把配置、证书、规则导出备份,纳入监控。
WAF 不是装上就完事的安全感,它是一条需要维护的链路。规则要跟着业务变,日志要有人看,否则它只是一层增加故障点的代理。
网友评论