详细介绍
一句话结论:Have I Been Pwned 免费查邮箱有没有出现在泄露事件里,查出结果就立刻改密并开 2FA;它不修漏洞,但能让你知道自己的账号早就被人拿走了。
这是什么
Have I Been Pwned(HIBP)是 Troy Hunt 维护的泄露数据检索库,收录了数百起公开泄露事件。输入邮箱,它会告诉你这个地址出现在哪些事件里、泄露了哪些字段(邮箱、密码、手机号等),网页查询免费。
它还有一个"泄露监控"能力:注册后可以订阅自己的邮箱,后续有新泄露会发通知。这个功能对站长尤其有用——后台账号、域名注册邮箱一旦泄露,等于把入口交出去了。
我怎么用它
- 先把所有"重要账号"的邮箱列出来:域名注册、服务器、支付、后台;
- 逐个在 HIBP 查一遍,记录哪些出现在泄露里;
- 出现过的,立刻改密 + 开两步验证,别只改密码;
- 订阅通知,后续有新泄露能第一时间收到;
- 团队邮箱也查一遍,避免一个人的泄露拖垮整个后台。
我查自己的域名注册邮箱时发现它在一次数据泄露里出现过,虽然只是邮箱字段,但结合社工话术足够骗到转移授权。当天就换了注册商账号密码并开了安全密钥。
上手截图
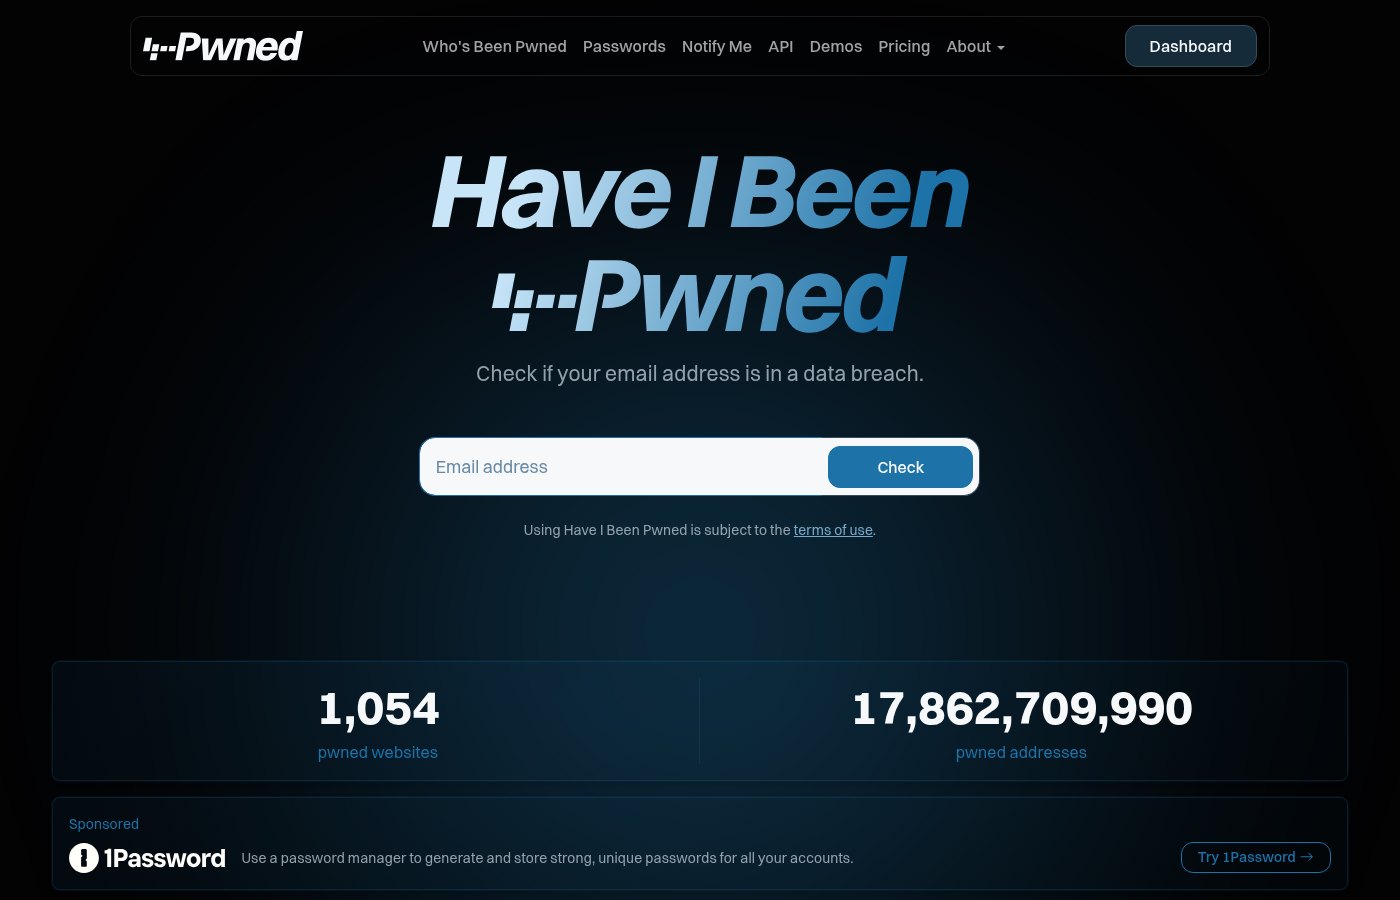
图:Have I Been Pwned 首页,输入邮箱即可查询是否出现在泄露事件中
优点
- 网页查询完全免费,不用注册;
- 覆盖事件多,能看泄露的具体字段;
- 支持订阅通知,新泄露主动提醒;
- 不收集你的密码,只做匹配查询。
缺点
- 只能查"已知公开"的泄露,未公开的查不到;
- 中文平台与小众系统的覆盖有限;
- 查询结果不等于账号已被盗用,需要结合日志判断;
- 免费 API 能力有限,批量查询要付费。
什么时候别用它
别把它当"安全体检"的全部:它只覆盖泄露数据这一面,服务器漏洞、弱口令、配置错误都查不出来。
网友评论