详细介绍
一句话结论:雷池社区版是目前最容易上手的免费 WAF:一条脚本装完、Web 界面配站点,就能挡 SQL 注入、XSS、扫描器和 CC;代价是它要串在流量路径上,配错会直接影响访问。
这是什么
雷池(SafeLine)是长亭科技开源的 Web 应用防火墙,社区版免费。它以反向代理方式串在用户和站点之间,用语义分析引擎判断请求是不是攻击,能拦 SQL 注入、XSS、命令注入、RCE、路径遍历、SSRF、暴力破解、CC 和恶意爬虫。
部署是 Docker:一条 setup 脚本生成编排文件,docker compose 起容器,管理后台默认在 9443 端口。官方还提供了轻量模式,1 核 2G 的机器也能跑,适合小站。
我怎么用它
- 先在一台独立机器或同机不同端口装好,确认 9443 能进后台;
- 添加站点时填源站地址,WAF 通过 Host 头转发,别直接把域名指过来;
- DNS 切到 WAF 的 IP,观察两天访问日志再调防护等级;
- 先跑"宽松"策略,误杀严重时用放行规则按 URL 或参数白名单处理;
- 把 WAF 配置和证书纳入备份,它挂了整站就不可用。
我遇到的第一个问题是后台登录被当成暴力破解拦了:WAF 看不到真实 IP,所有请求都来自同一个代理地址。解决办法是配好 X-Forwarded-For 透传,再给后台路径单独放行。
上手截图
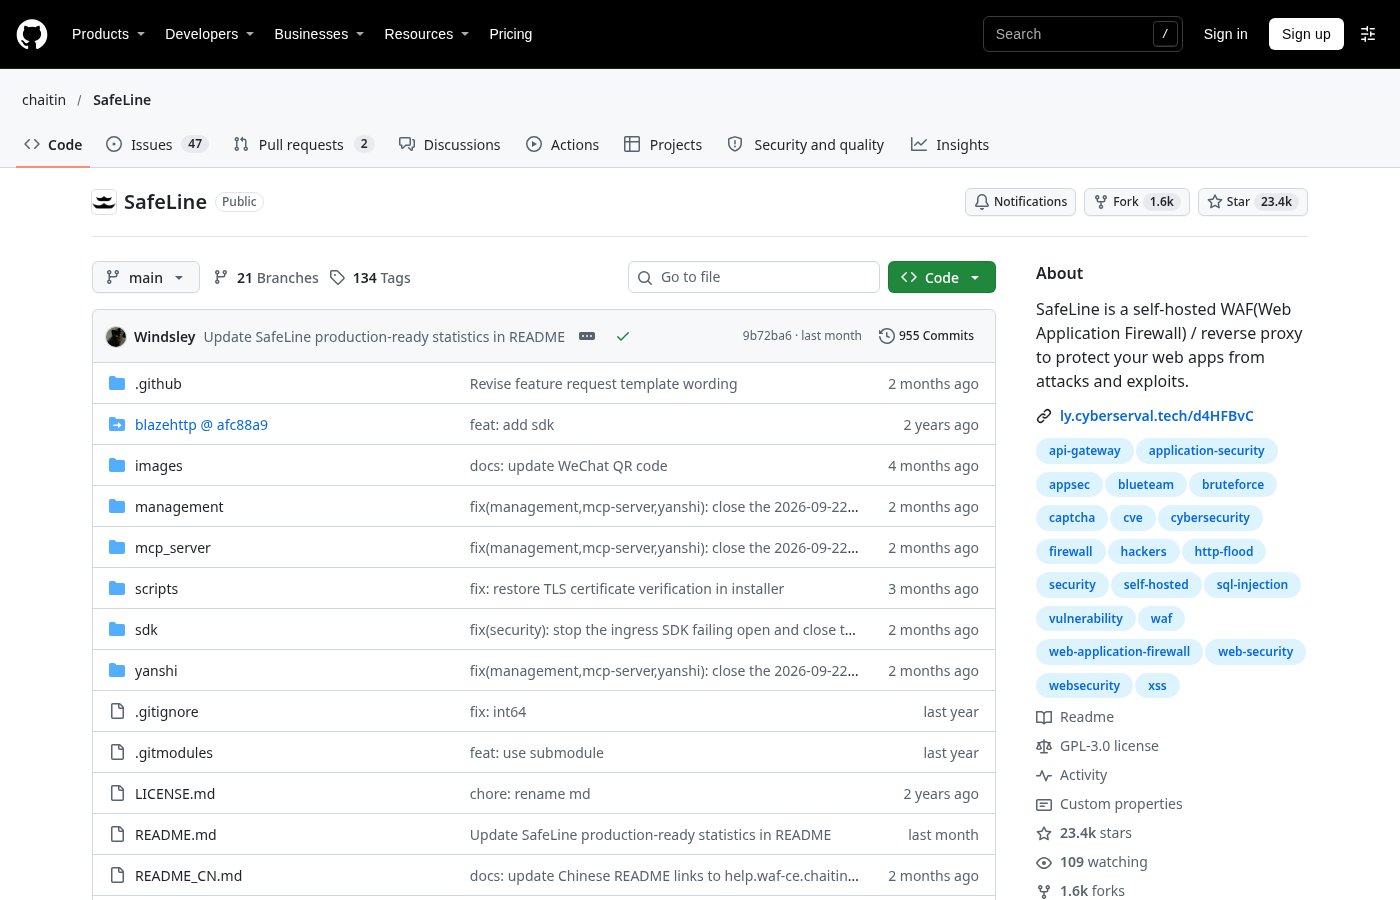
图:SafeLine 的 GitHub 仓库,开源 WAF,Docker 部署,社区版免费
优点
- 社区版免费,核心防护能力不锁;
- Docker 一条命令安装,Web 界面配置,不用改 Nginx 配置;
- 语义分析引擎对变形攻击识别比正则规则好;
- 自带 CC 防护、防爬虫、防扫描,小站够用。
缺点
- 串行部署,WAF 故障会直接影响站点可用性;
- 误杀需要人工调规则,新手容易一刀切;
- 真实 IP 透传要额外配置,否则日志和限速都不准;
- 高并发场景需要单独调性能,1C2G 只适合小流量。
什么时候别用它
站点流量很小、没有运维精力维护又一跳链路的,先用 CDN 自带的基础防护;对延迟极敏感的业务,也别在关键路径上加一层代理。
网友评论