详细介绍
一句话结论:Let's Encrypt 是目前最省事的免费证书:90 天有效期、ACME 协议自动签发续期,配好 acme.sh 或 certbot 之后基本不用再管。
这是什么
Let's Encrypt 是非营利 CA,通过 ACME 协议免费签发 DV 证书,单张 90 天有效,靠自动续期解决"忘记续费"这个经典事故。支持单域名、多域名(SAN)和通配符——通配符必须走 DNS-01 验证。
要注意它不签发 OV/EV 证书,也不做任何组织身份核验。对普通站点这没影响;但涉及支付、金融类品牌展示,仍可能需要商业证书。
我怎么用它
- 服务器上装 acme.sh(比 certbot 更轻,依赖少);
- HTTP-01 验证走 80 端口,通配符改 DNS-01,用 DNS API 自动加记录;
- 签发后把证书路径写进 Nginx/Apache 配置,reload 命令挂到续期钩子;
- 开一个定时任务每天检查,续期失败必须发告警——静默失败最危险;
- 续期后用 SSL Labs 复测一次,确认证书链完整。
我的经验是:自动续期本身不难,难在"失败没人知道"。所以续期脚本一定要带失败通知,别指望它永远不出问题。证书链不完整是另一个高频坑,浏览器能开、部分安卓和老系统报错,用 SSL Labs 一测就现形。
上手截图
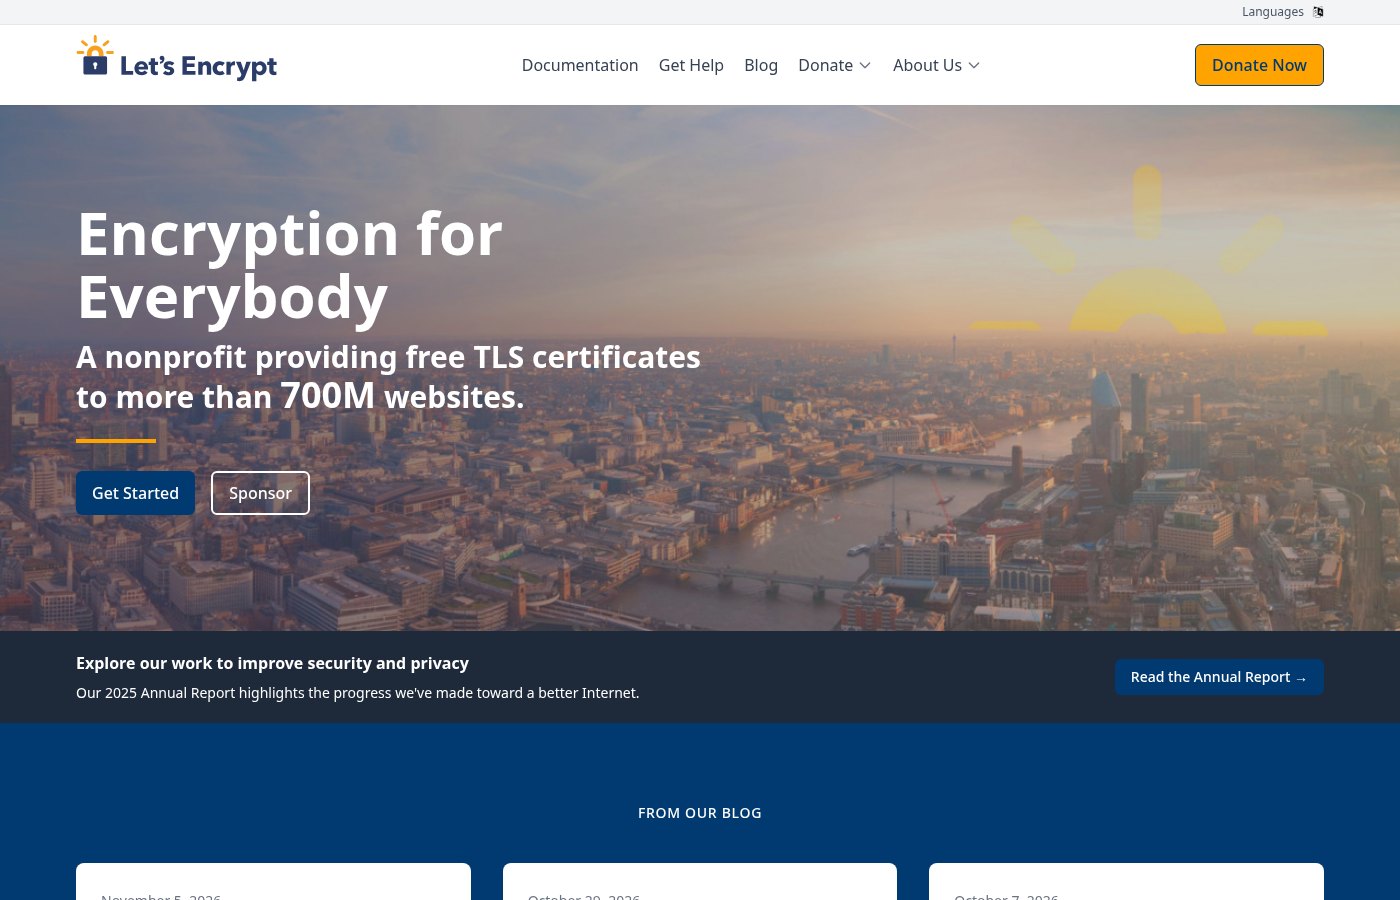
图:Let's Encrypt 官网,主打免费 TLS 证书与自动化签发
优点
- 完全免费,无商业套餐诱导;
- ACME 标准化,Nginx、宝塔、CDN 面板普遍内置支持;
- 90 天短周期 + 自动化,安全性优于长期不换的手工证书;
- 支持通配符和多域名,子站多也能一张搞定。
缺点
- 只有 90 天,必须自动化,手工续期迟早出事;
- 有速率限制,反复重签会被临时拒绝;
- 不提供 OV/EV,无法展示组织信息;
- 部分老客户端对证书链要求苛刻,需要额外配置中间证书。
什么时候别用它
需要组织验证、需要长期不换证书的内部系统(可用 Cloudflare Origin CA 这类 15 年证书),或者客户端环境极老、无法更新根证书的场景。
网友评论