详细介绍
一句话结论:Angry IP Scanner 3.12.2 于 2026-11-16 发布,GPLv2,Windows、macOS、Linux 都能跑;安装包自带 Java 运行时,独立版则要求 64 位 OpenJDK 21+,适合轻量清点,不适合当资产平台。
这是什么
Angry IP Scanner 是开源、跨平台的 IP 扫描器,支持按 IP 段、随机地址或文件导入扫描,能挂多种 fetcher 取主机名、开放端口、MAC 等信息,也有命令行界面。官网写着累计超过 2900 万次下载,源码在 GitHub,许可为 GPLv2。
3.12.2 是 2026-11-16 发布的当前版。Windows 安装包自带 Java 运行时,装完即用;独立可执行版不捆绑运行时,但要求机器上先装 64 位 OpenJDK 或 Java 21 以上。它不需要安装也能跑,适合放在 U 盘里临时用。
我怎么用它
我把它当「快速清点」,不当「资产发现平台」,常用参数是:
- 先扫一个 /24,不直接上 /16,避免几万个地址把时间拖长;
- 线程数开 16 到 32,超时先给 1000ms,内网再低也别低于 300ms;
- 只勾需要的 fetcher,主机名和端口最有用,别把所有探测都打开;
- 结果导出 CSV,按 IP 排序,和路由器 DHCP 表对照;
- 固定巡检就写命令行,塞进 cron 或任务计划,别靠手点。
它的结果不是「在线/离线」这么简单:ICMP 被禁的机器可能在线但显示超时,开了防火墙的端口也会显示关闭。我的判断标准是至少两种信号对上——能 ping 通、能拿到主机名、或端口有响应——才把设备记进清单。
上手截图
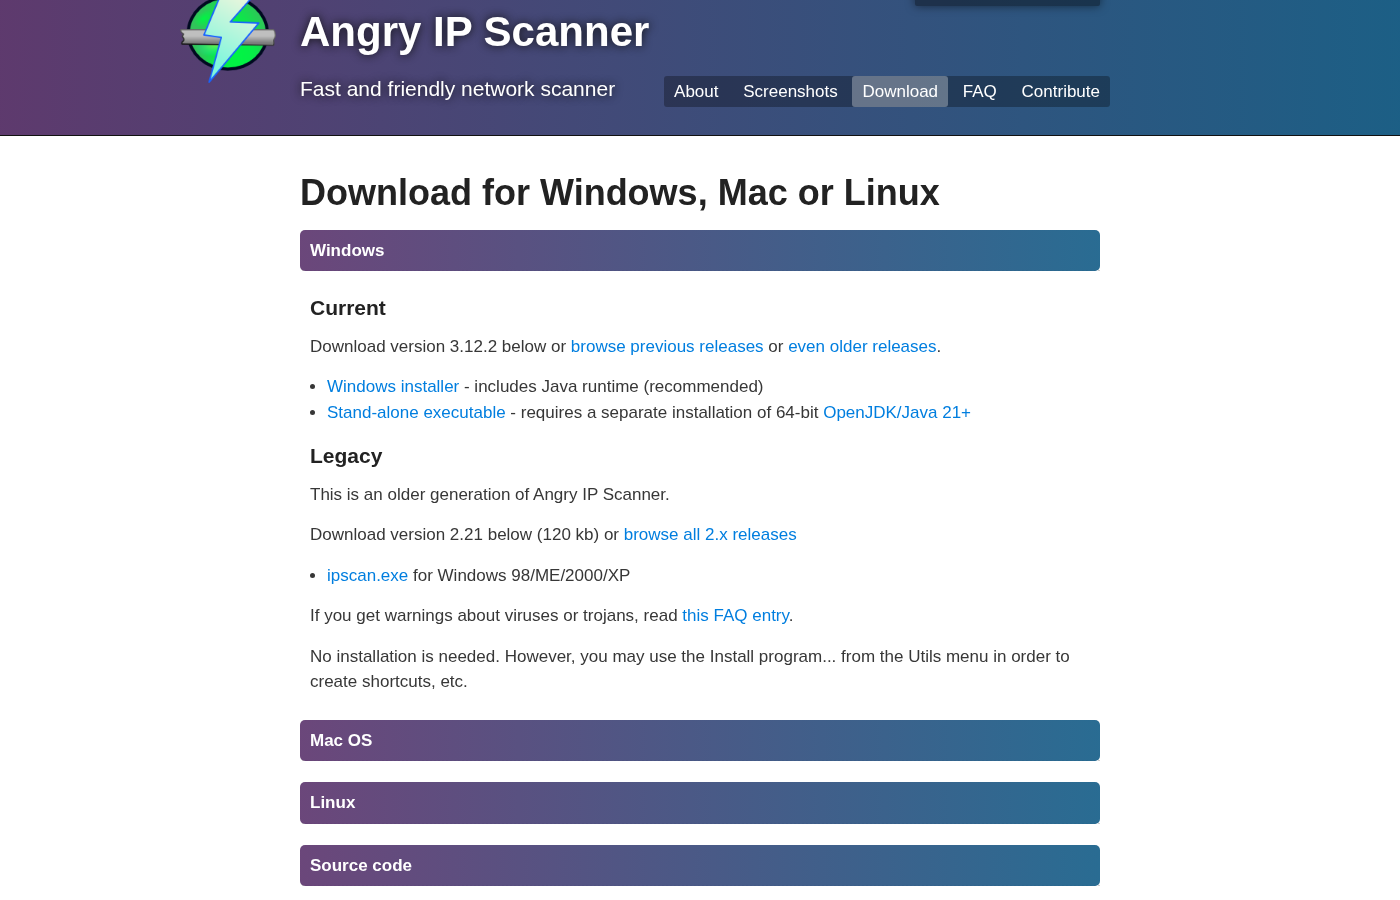
图:Angry IP Scanner 3.12.2 下载页,Windows 安装包自带 Java 运行时
优点
- GPLv2 开源,代码可查,跨 Windows、macOS、Linux;
- 安装包自带 Java 运行时,Windows 用户不用先配环境;
- 支持 IP 段、随机和文件导入,fetcher 与 CLI 都在;
- 累计下载超过 2900 万次,便携版适合临时排障;
- 界面比 Nmap 简单,非网络专业的人也能上手。
缺点
- 基于 Java,启动和内存占用比原生工具重;
- 界面偏老,结果列多起来后阅读体验一般;
- 不是漏洞扫描器,也不做持续资产历史;
- 大网段扫描慢,线程开太高反而丢结果;
- 部分 fetcher 依赖目标开放服务或凭据,拿不到就空白。
什么时候别用它
需要服务版本识别和 NSE 脚本,用 Nmap;需要持续资产管理和告警,用 CMDB 或网络管理系统;需要漏洞评估,用专门的漏洞扫描器。扫描前同样要确认授权,别把扫描器当成「隐身侦探」。
网友评论