详细介绍
一句话结论:Nmap 7.993 于 2026-10-23 发布,源码按 NPSL 0.95 授权,不是标准 GPL;它能在几分钟内列出网段里活着的主机、开放端口和服务版本,但扫不属于自己的网络,在很多地区直接违法。
这是什么
Nmap 是 1997 年出现的网络映射器,核心能力分四层:主机发现、端口扫描、服务与版本识别、操作系统指纹,再往外是一大套 NSE 脚本。它支持 Windows 7 及以后、Windows Server 2008 R2 及以后,也支持 macOS、Linux 和 BSD;Windows 上抓包和部分高级扫描依赖 Npcap。
许可要单独看清:Nmap 7.993 把 Nmap Public Source License 更新到 0.95,条款类似 GPL 但带有衍生作品和再分发限制,不能简单当成 GPL 使用。公司要把 Nmap 打进产品、镜像或对外服务,先让法务读原文,不要只看「free」这个词。
我怎么用它
我给自己划了一条线:只扫自己负责的资产,生产环境先约维护窗口。常用顺序是:
- 先 nmap -sn 192.168.1.0/24,只做主机发现,不碰端口;
- 再对单台机器跑 nmap -sV -p 22,80,443 192.168.1.10,确认服务版本;
- 需要操作系统指纹时加 -O,但云主机和虚拟机经常识别不准,只当参考;
- 用 --script safe 跑低风险脚本,别默认开 aggressive 或 dos 类脚本;
- 结果统一 -oA 存档,XML 留给资产表,文本留给自己看。
老设备多的网段,我会把时序降到 -T2,并把并发和重试压低。Nmap 不是漏洞扫描器,它告诉你「门开着」,门后有没有洞要靠 Nessus、OpenVAS 或人工验证;把开放端口直接等同于漏洞,是新手最容易犯的错。
上手截图
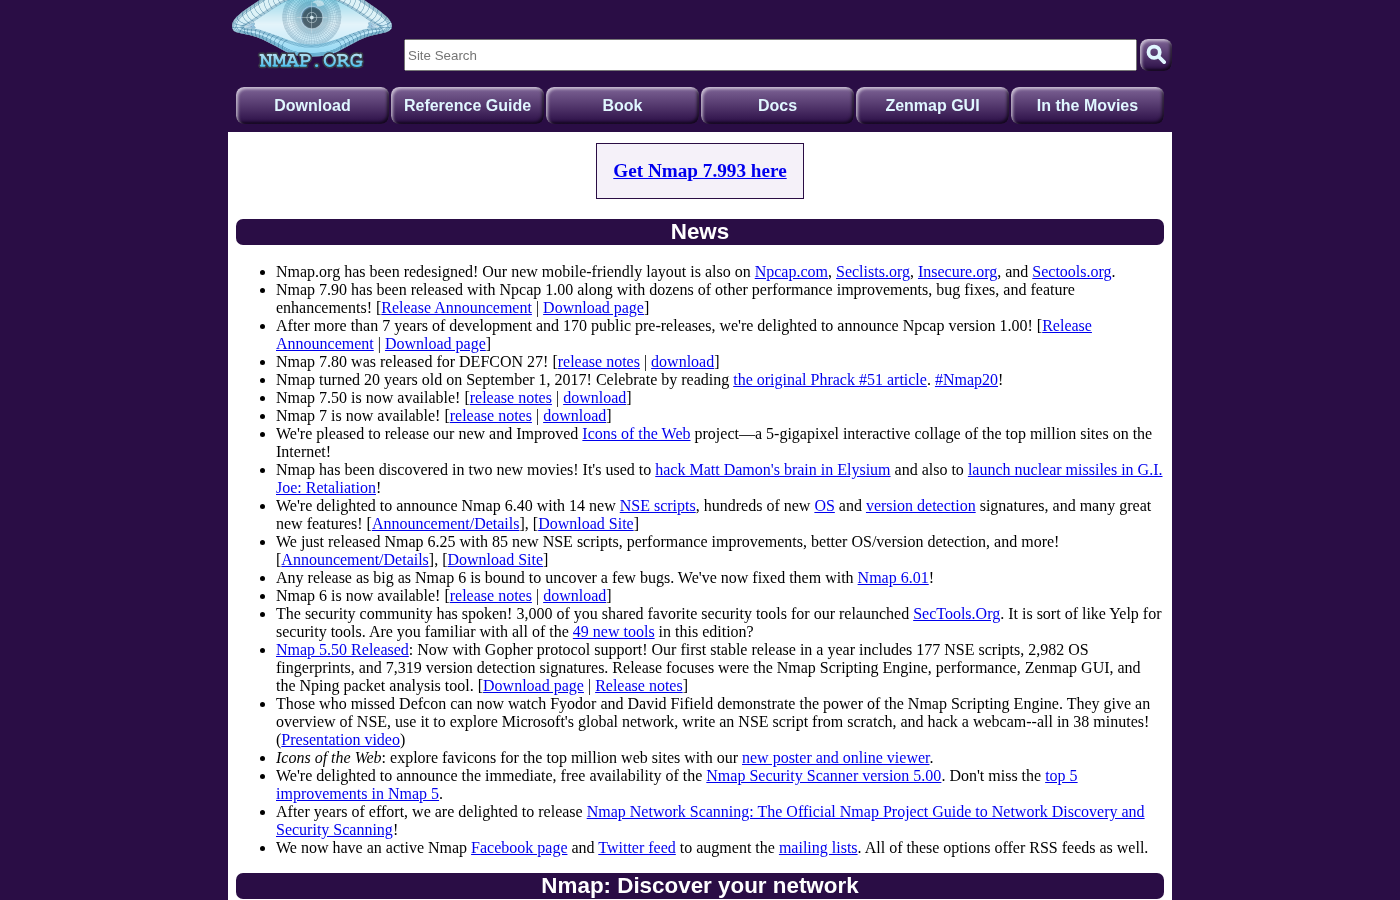
图:Nmap 官网,右上角下载入口写明 7.993,页面同时标注 Free Security Scanner
优点
- 一个二进制覆盖主机发现、端口、服务、OS 和脚本,链路完整;
- NSE 脚本生态大,HTTP、SSL、SMB、数据库都有现成检查;
- 输出格式稳定,文本、XML、grepable 都能进资产表;
- 跨平台,Linux、macOS、Windows 的命令基本一致。
缺点
- NPSL 0.95 不是标准开源许可,再分发和衍生作品有限制;
- 扫描流量很显眼,IDS、防火墙和云安全组都会记录;
- OS 指纹在虚拟化、容器和 NAT 后面经常不准;
- 对老工控设备、打印机跑激进扫描,可能直接把服务打挂;
- Windows 的 SYN 扫描和 OS 检测需要 Npcap 与管理权限。
什么时候别用它
没有书面授权就不要扫,尤其是云厂商的公网段和客户内网;需要持续资产盘点,用带 Agent 的 CMDB 或资产平台更稳;需要隐蔽性,Nmap 的默认流量并不低调;只要查一个域名开了哪些端口,先用云厂商安全组和自身监控,别直接上全网段。
网友评论