详细介绍
一句话结论:Wireshark 4.6.10 于 2026-11-18 发布,GPLv2,Windows 安装包自带 Npcap;它能把网卡上的每个包拆到协议字段,免费且不限抓包数量,但抓下来的流量可能含明文密码,别在公共网络随便存。
这是什么
Wireshark 是开源的网络协议分析器,前身是 1998 年的 Ethereal。它能读实时网卡,也能打开 pcap、pcapng 文件,把 Ethernet、IP、TCP、UDP、TLS、HTTP 这些协议逐层展开;常用功能有显示过滤器、跟踪 TCP 流、导出 HTTP 对象,以及在拿到密钥时解密 TLS。官方给的规模是每年 2000 万次以上下载、20 多种语言、10 万以上社区贡献者。
4.6.10 是 2026-11-18 发布的稳定版,修了多项协议解析漏洞;同页还挂着 4.4.20 旧稳定版和 5.0.0rc2 开发版。Windows 版要抓活包必须先装 Npcap,安装包里已经带了最新稳定版;只分析现成文件则不依赖驱动。
我怎么用它
我只在排障时抓 1 到 2 分钟,不长期挂后台,流程固定成五步:
- 先在测试机装 Npcap,选支持 Wi-Fi 和有线网的兼容模式,装完重启一次;
- 打开捕获,勾选正在用的网卡,先不加过滤器抓 30 秒,确认有流量;
- 再收窄条件,例如只看某台设备:ip.addr == 192.168.1.10 and tcp.port == 443;
- 对着异常包右键 Follow TCP Stream,把一次请求和响应完整看一遍;
- 存成 pcapng,文件名带上日期和问题编号,24 小时内从共享盘删掉。
我的判断是:抓包解决的是「到底发了什么」,不是「谁在攻击」。要 7×24 告警,应该上 IDS 或 NDR;要复现网页请求,浏览器开发者工具更快。抓包文件我会当敏感数据管,因为它可能包含 Cookie、Authorization 头和明文表单。
上手截图
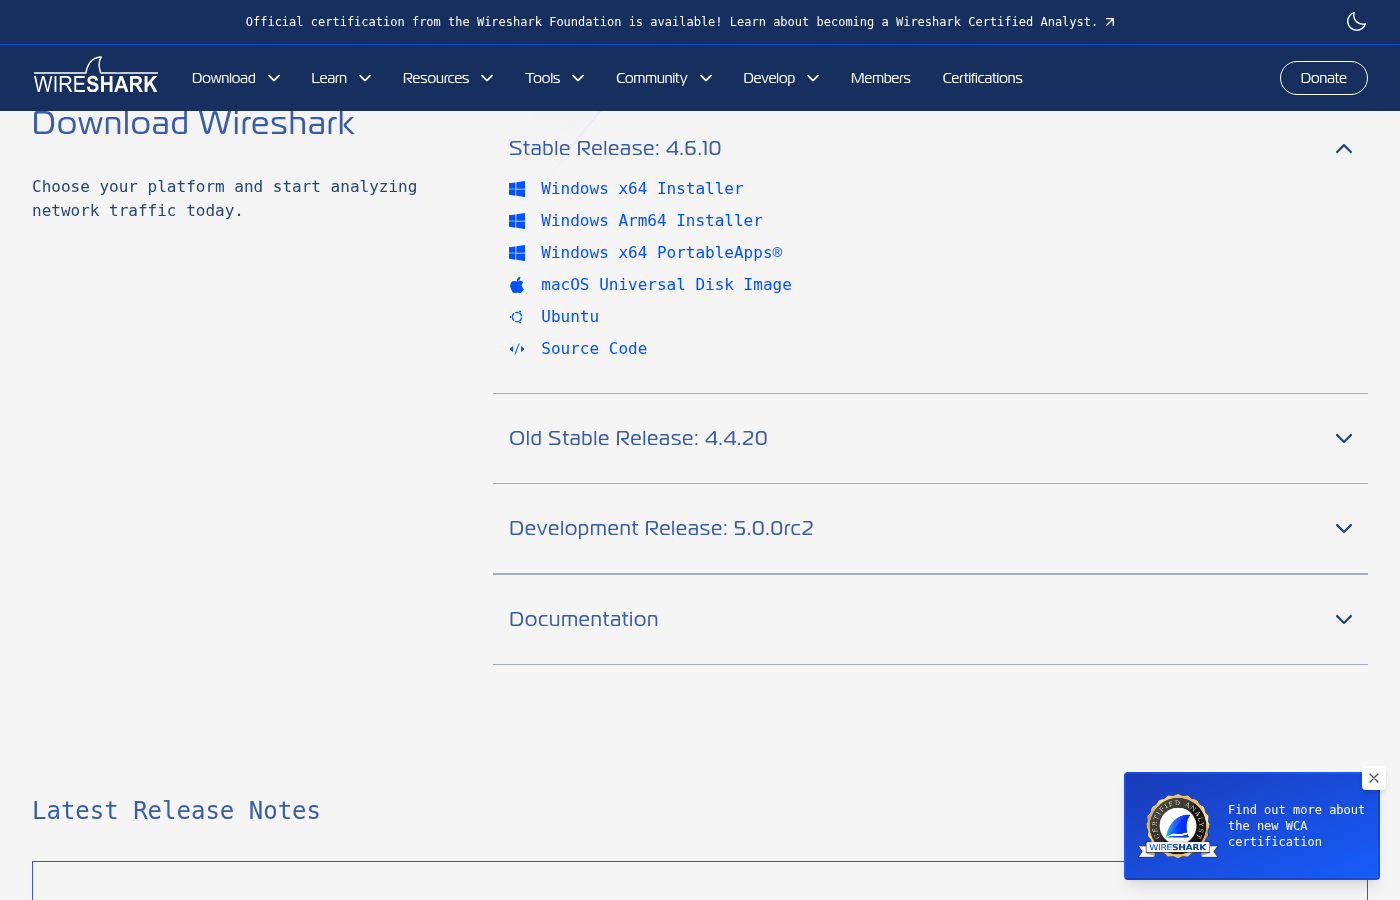
图:Wireshark 4.6.10 官方下载页,Windows x64 安装包与 4.4.20 旧稳定版并列
优点
- GPLv2 许可,没有按流量或按席位收费的版本;
- 协议覆盖极广,冷门工业协议也常能找到解析器;
- 显示过滤器和 Follow Stream 组合起来,定位问题非常快;
- Windows、macOS、Linux 都有官方包,pcapng 文件可跨平台交换。
缺点
- 它是分析器,不是入侵检测系统,不会自动报警或阻断;
- 千兆以上流量抓全包容易丢包,CPU 和磁盘先成瓶颈;
- TLS 1.3 解密仍要浏览器密钥日志或服务器私钥,不是点一下就能看;
- 界面信息密度高,新手第一次打开容易迷路;
- 抓包文件可能含凭据,留存和共享都要有规矩。
什么时候别用它
只想知道某个网页慢在哪,先用浏览器网络面板;需要持续入侵告警,用 Suricata、Zeek 这类 IDS;在别人的网络抓包前,先拿到书面授权。抓包不是隐身衣,接入镜像端口或 Wi-Fi 监听模式都可能影响同网段。
网友评论