详细介绍
一句话结论:croc 11.6.6 是 MIT 的命令行传输工具,GitHub 41k star;两台机器各跑一条命令,靠 PAKE 做端到端加密,P2P 不通时自动回落中继,传一半断了还能续。
这是什么
croc 的目标是「任意两台电脑直接传」:不用公网 IP、不用端口映射、不用先搭服务器。它先尝试点对点,失败就经中继转发;IPv6 优先、IPv4 兜底,支持多文件、整个目录、断点续传,也能走 SOCKS5 代理或 Tor。
加密不是先传密钥再传文件,而是用口令做 PAKE 握手,双方协商出会话密钥后再加密内容。中继只看到密文和连接元数据,看不到文件本身。
我怎么用它
- 两边装好 croc,发送端跑 croc send 文件或目录,记下它给出的口令;
- 接收端跑 croc 加口令,确认文件名和大小后开始传;
- Linux 和 macOS 接收时用 CROC_SECRET 环境变量带口令,避免口令出现在进程列表;
- 要固定口令就用 croc send --code,至少 6 个字符,别用生日这类弱口令;
- 团队自建中继跑 croc relay,默认 TCP 9009-9013,至少开放 2 个端口。
上手截图
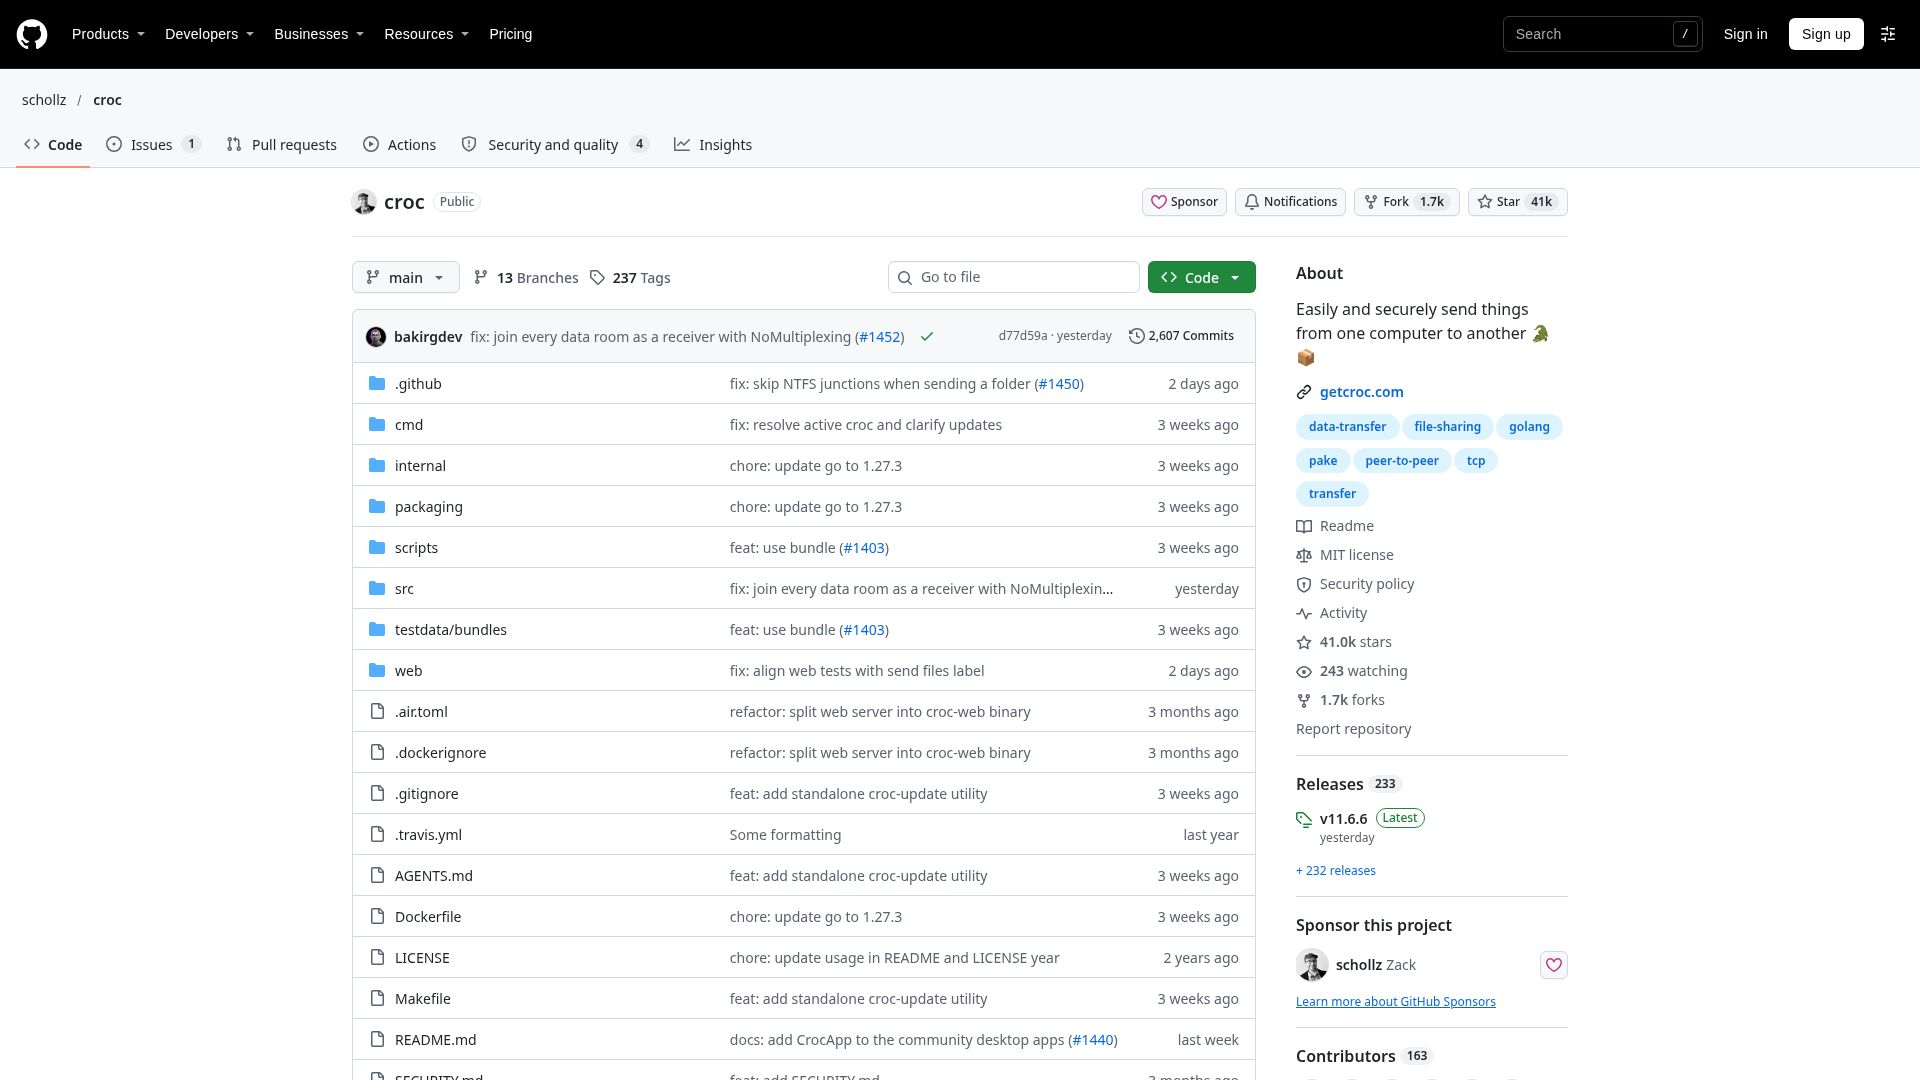
图:croc 的 GitHub 仓库页,41k star、MIT 许可,右侧 Releases 标出 v11.6.6
优点
- 跨平台命令行,Windows、Linux、macOS 都能装,脚本里很好接;
- PAKE 端到端加密,口令本身不直接当文件密钥;
- P2P 优先、中继兜底,家庭宽带和公司网络都能穿;
- 支持断点续传和多文件,41k star、MIT,维护活跃。
缺点
- 纯命令行,非技术同事第一次用会卡在口令和参数上;
- 默认公共中继虽然读不到内容,但连接元数据仍经过第三方;
- 自建中继要维护端口、证书和带宽,公网暴露面也多了一块;
- 每个中继端口默认只允许 64 个未完成握手、单 IP 32 个,人多时要调参。
什么时候别用它
只要图形界面、给客户临时传文件,PairDrop 或 LocalSend 更省沟通成本。只在自己局域网里传大量照片,LocalSend 的客户端发现和进度展示更直观。
网友评论