知识库权限设计:三个角色够用,离职当天要能断
一、三家产品的权限模型
| 产品 | 角色 | 粒度 |
|---|---|---|
| Docmost | Owner / Admin / Member;Space 级 Full Access / Can Edit / Can View | 三层:工作区 → 空间 → 页面 |
| BookStack | Admin / Editor / Viewer;可按 Book 限制可见 | 权限落到书上,适合手册 |
| Outline | 组 + 个人权限;guest 只看被分享内容 | 云版每个付费成员带 5 个免费 guest |
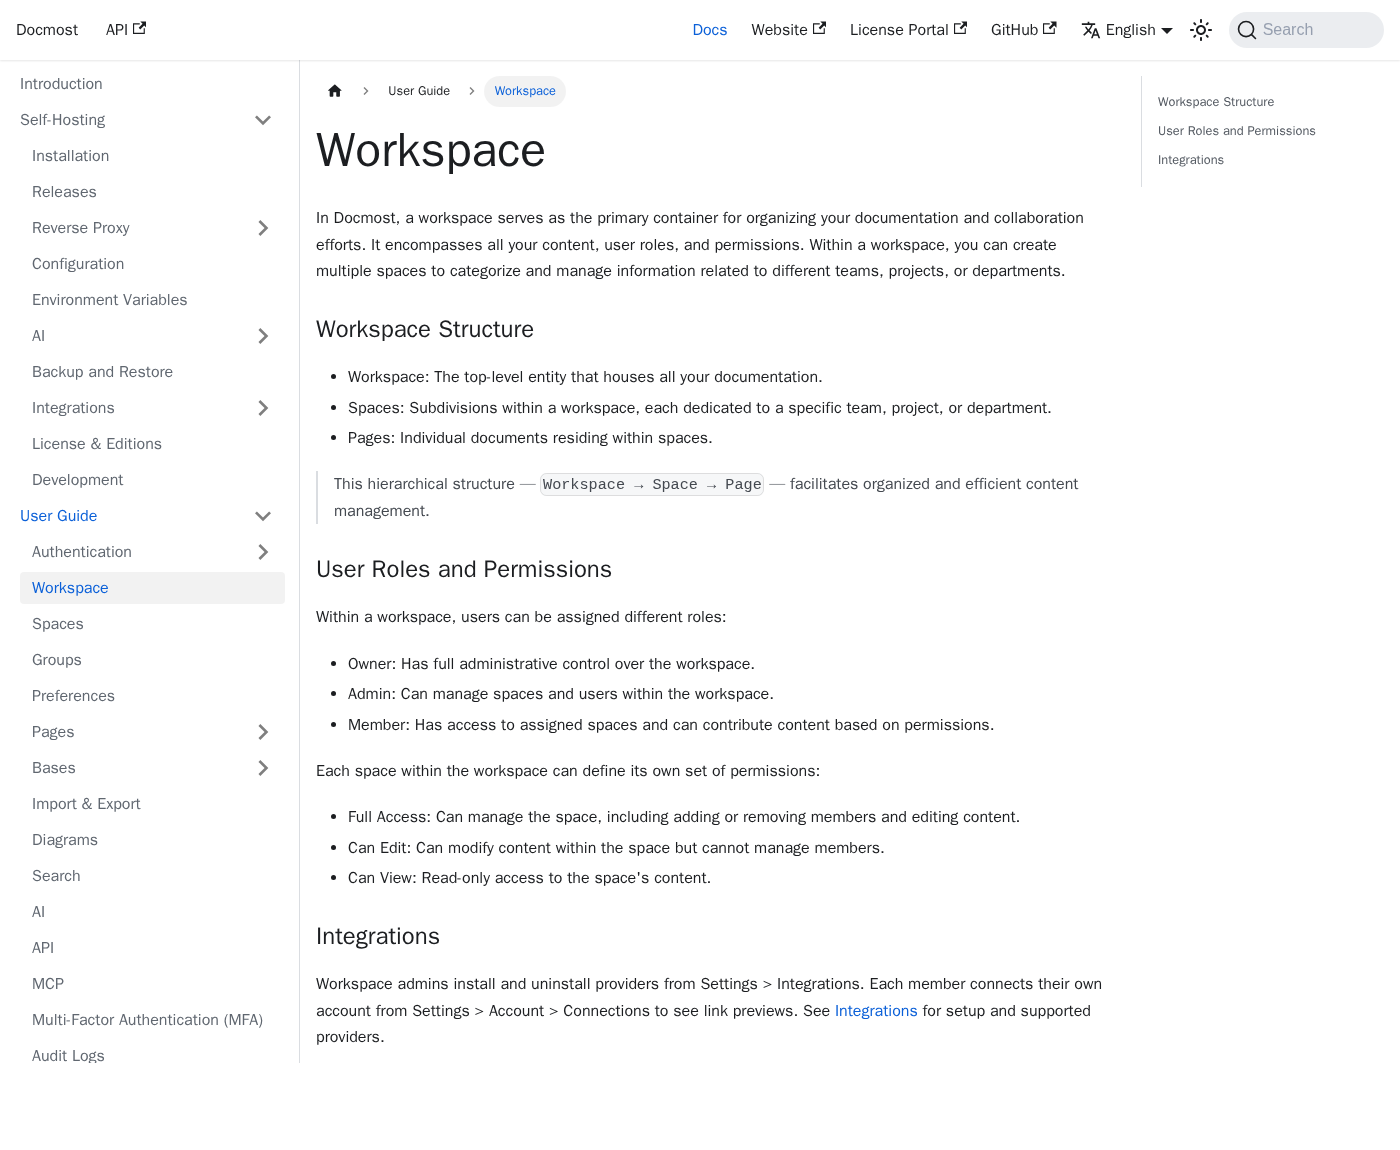
图:Docmost 文档 Workspace 页:Workspace → Space → Page 三层结构,角色分 Owner、Admin、Member
二、我建议的四条规则
- 默认只读:新成员进来只能看,写权限按 Space 单独给;
- 写作权限按空间给,不按人给,人走了空间还在;
- 管理员不超过两个,且必须有一个是长期在岗的负责人;
- 外部协作走 guest,只分享单页,不给整个空间。
三、离职当天的清单
- 停 SSO 账号,先断登录,再谈数据;
- 把他名下的 Space owner 转给主管;
- 吊销个人 API token 和 webhook;
- 导出他个人空间里的文档,归档到交接目录;
- 30 天后删账号,保留审计记录。
四、外部协作者怎么管
外部顾问、外包、客户,一律走 guest,只分享单个页面或单个 Space,不给工作区成员身份。Outline 云版每个付费成员带 5 个免费 guest,超过就按用户计费;Docmost 和 BookStack 没有这个免费额度,靠 Space 权限和 Book 权限兜住。
guest 的权限要定期清:项目结束当天移除,别等合同走完。我的做法是给每个外部项目建一个独立 Space,项目归档时整个 Space 一起转只读,人先移除,内容留着。
五、三个角色怎么落到产品里
能管:Docmost 的 Owner/Admin,BookStack 的 Admin,Outline 的管理员组,人数压到两个以内。能写:Docmost 的 Can Edit,BookStack 的 Editor,Outline 的成员组,按 Space 给。能看:Docmost 的 Can View,BookStack 的 Viewer,Outline 的只读成员,默认所有新人都在这一层。
三层之外不要再加角色。所谓「编辑但不能删」「能评论但不能改」这类细分,在免费版里大多实现不了,硬做只会把权限表越滚越大,最后没人说得清谁能看什么。
六、审计能力差在哪
Docmost 的审计日志和 SIEM 对接在 Enterprise;Outline 的安全审计日志在 Business;BookStack 没有内置审计流,只能靠 SSO 和 Web 日志。免费版能做的,是把「谁能改首页」「谁能建空间」这两件事收窄,再用 SSO 的登录日志兜底。
七、我的判断
小团队别上复杂权限矩阵,三角色加空间边界就够;真正会出事的是离职账号没停、管理员扎堆、以及把整个公司塞进一个 Space。权限设计的终点不是表格,是离职那一天的五个动作。
网友评论