自建 NocoDB:从 Docker 到备份与权限
更新时间:2026-11-22 17:34:14
访问次数:5
先看硬件与依赖
官方文档的 Requirements 表给的是区间:CPU 最低 2 vCPU、生产建议 4 vCPU;内存最低 2GB、生产建议 8GB;磁盘最低 10GB、生产建议 50GB 以上。文档同时说明单机安装支持 Linux、macOS、Windows,快速体验可以用 Docker Desktop 一条命令起。
| 资源 | 最低 | 生产建议 |
|---|---|---|
| CPU | 2 vCPU | 4 vCPU |
| 内存 | 2 GB | 8 GB |
| 磁盘 | 10 GB | 50 GB+ |
这个配置对一台 2 核 4G 的轻量云服务器来说刚好压线。我自己的实例是 2 核 4G、40G 盘,跑 30 多张表、二十来个日常用户,内存常驻 1.2GB 左右。
数据库和附件,先把两处落点定死
NocoDB 是「界面层」,数据必须落在一个外部数据库上。生产上我只用 PostgreSQL,并且和 NocoDB 分两个容器:数据库单独一个 volume,NocoDB 只挂自己的上传目录。这样升级 NocoDB 版本时,数据完全不受影响。
附件默认落在容器内部路径,一定要映射到宿主机目录或者对象存储。我见过一次「容器重建后附件全丢」的事故,就是因为没挂 volume——表还在,图全成裂图。
起服务与反代
顺序是:先起数据库 → 再起 NocoDB 并填连接串 → 最后套反代和证书。反代要注意三件事:请求体上限(上传附件容易撞 413)、超时(大表导出会跑很久)、以及 WebSocket/长连接。Nginx 里把 client_max_body_size 调到 50MB 以上,proxy_read_timeout 放到 300 秒,能省掉一大半莫名其妙的失败。
证书用 Let's Encrypt 就够,别把 NocoDB 直接暴露在公网 IP 上——它自带账号体系,但没有额外的边界防护,放在反代后面、加一层访问限制更稳妥。
备份:两样都要,缺一不可
我的备份脚本只有两步,但两步都必须做:
- 数据库:pg_dump 每天一次,保留 14 天,压缩后传到对象存储;
- 附件目录:rsync 增量同步到另一台机器或对象存储,按周做一次全量校验;
- 配置:把 compose 文件和环境变量(脱敏后)一起进 Git,恢复时不用凭记忆重建;
- 每季度做一次恢复演练:拿最新 dump 在测试机上还原,确认能打开表、能看到附件。
只备份数据库不备份附件,是最常见的「看起来有备份、出事恢复不了」。
升级与授权边界
升级走「先备份 → 拉新镜像 → 起容器 → 打开首页验证」四步,版本跨度大时先看 release notes 有没有数据库迁移。我一般挑业务低峰期的上午做,出问题还有一整天可以回滚。
授权这块必须说清楚:官方 Licensing 写明 NocoDB Community 使用 Fair Code Sustainable Use License,自用(含给自己组织内部搭应用)可以;把 NocoDB 作为托管服务提供给第三方,可能需要商业授权。做 SaaS 或代管之前,务必看官方许可原文,别按「开源就等于随便用」来理解。
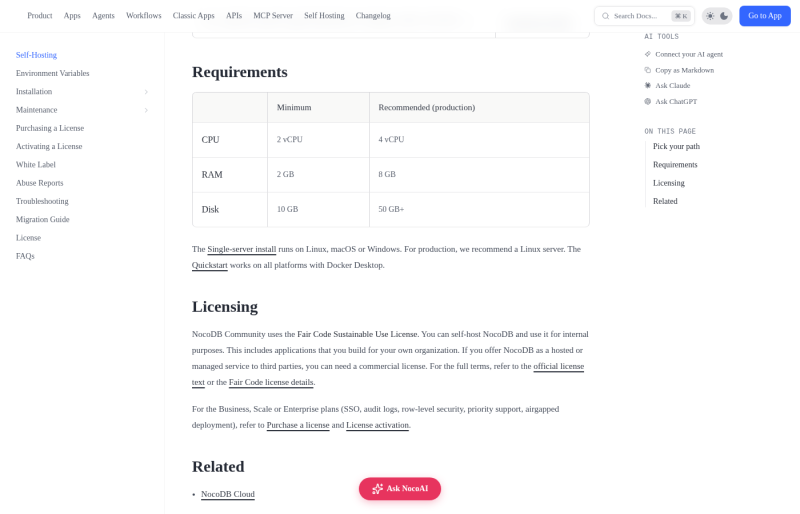
图:NocoDB 自建文档,Requirements 给出最低 2 vCPU / 2GB / 10GB,Licensing 一节说明 Community 版采用 Fair Code 许可
我的取舍
如果团队已经在用 Postgres、又需要一个给非技术同事的编辑界面,自建 NocoDB 是性价比最高的一条路:一次性半天部署,之后每月维护不到一小时。反过来,如果你没有运维习惯、也不打算长期维护一台机器,云版 12 美元/席/月的 Plus 反而更省心——把时间花在业务上比省这点钱划算。
网友评论