泄露查询之后做什么:改密码的顺序与优先级
先判断泄露的是什么
HIBP 首页现在的数字是 1,054 个泄露站点、17,862,709,990 条泄露地址,约 178.6 亿。但「命中」不等于「密码已泄露」:可能只是邮箱在某个邮件列表里,也可能连 TOTP 种子、恢复码一起被拖走。先看命中详情里的数据类别——密码、邮箱、IP、电话——再决定动作。
免费查询邮箱是 HIBP 的基础功能;Pwned Passwords 的 API 完全免费、不需要 key,用 SHA-1 前缀做 k-匿名查询;而按邮箱查全部泄露的 API 需要付费订阅。对个人来说,网页查询 + Notify Me 订阅就够。
优先级:按重置链排序
| 优先级 | 对象 | 为什么 |
|---|---|---|
| P0 | 邮箱主号、恢复邮箱、邮件转发规则 | 能重置几乎所有账号,转发规则还能静默截码 |
| P1 | 银行、支付、交易所、域名注册商 | 直接损失钱或域名 |
| P2 | 工作 SSO、云盘、代码仓库 | 影响面大,可能连带客户数据 |
| P3 | 社交、论坛、试用类 | 影响小,可最后批量处理 |
这个顺序的核心是「重置链」:能重置别人的账号,优先级最高。邮箱主号排第一,不是因为它最重要,而是因为它是其他所有账号的找回入口。
泄露类型不同,动作不同
只泄露邮箱地址:不用改密码,重点是换一个恢复邮箱、准备别名,减少那个地址继续被用来钓鱼的价值。只泄露密码:改密码 + 撤会话,重点查同一密码还被用在哪些站。
泄露了会话令牌、API Key 或 stealer log:这比密码泄露严重,因为攻击者可能不需要密码就能进。动作要加两步——立刻撤销所有会话与 Token,再检查账号里有没有新增的转发规则、委托授权、支付方式。
还有一种容易被忽略:只泄露了手机号或身份信息。它不能直接登录,但能配合钓鱼做「客服诈骗」。这类不需要改密码,需要的是给家人和同事打预防针,约定「任何索要验证码的电话都挂掉」。
每个账号的五步
- 改密码,别用旧密码的变体;
- 撤销所有已登录会话与设备;
- 删掉不认识的 App Password、API Token、OAuth 授权;
- 开 2FA,优先 TOTP 或 Passkey,别只用短信;
- 检查邮件转发规则、恢复邮箱、绑定的手机号。
第三步最容易被跳过。很多「改了密码还被盗」的案例,是攻击者留了 OAuth 授权或应用专用密码,改主密码根本不生效。把授权列表当成和密码同等重要的一项来查。
别做的三件事
- 不要一口气把所有密码改成同一套规则,你会漏掉最关键的邮箱;
- 不要只改密码不撤会话,旧会话仍然有效;
- 不要把恢复码和密码库备份放在同一个云盘,一次入侵就全拿走。
还有一个反直觉的点:如果泄露的是邮箱地址而不是密码,最该做的不是改密码,而是准备一个别名或备用邮箱,把重要账号的恢复路径从那个已曝光的地址上挪开。
之后 30 天
开 HIBP 的 Notify Me;每周看一次邮箱登录日志与最近新增的转发规则;留意伪装成「安全提醒」的钓鱼邮件——泄露之后这类邮件会明显变多;一个月后复查一次关键账号的授权列表。
真正危险的窗口通常在前两周,但二次利用可能拖到几个月后。把「查授权、看日志」变成每月固定动作,比一次性恐慌式改密码有用得多。
三个时间点
7 天:查一次邮箱登录记录、支付账单有没有陌生扣款、域名注册商的后台有没有新联系人。30 天:复查授权列表与转发规则,确认没有「改了又冒出来」的项。90 天:把这次的处理写成一页清单,下次直接照着做。
只有十分钟怎么办
如果现在没时间做全套,按这个顺序做四件事:改邮箱主密码并撤销其他会话;给邮箱开 2FA;检查转发规则并删掉不认识的;把支付类账号的密码改掉。四件事大约十分钟,能挡掉大多数「改天再处理」导致的实际损失。
剩下的社交、论坛、试用账号可以排到周末批量处理,但别拖过一个月。攻击者通常不是盯着你一个人,而是用自动化脚本扫「还没改密码的账号」;拖得越久,命中的概率越高。
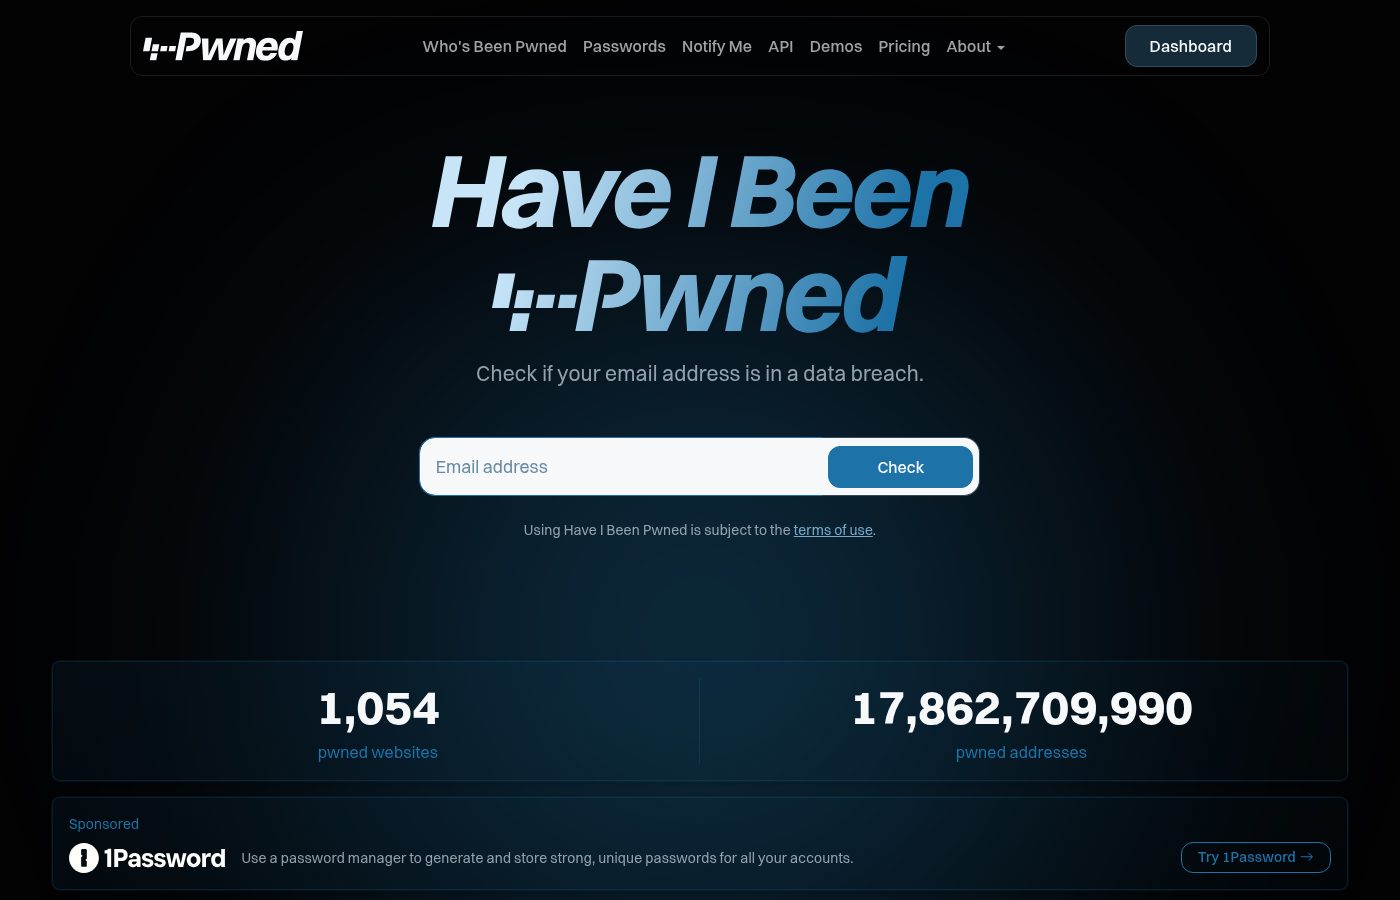
图:HIBP 首页,抓取时显示 1,054 个泄露站点、17,862,709,990 条泄露地址
网友评论