Cloudflare Zero Trust:50 人以内 0 美元,替掉 VPN 的 Access 与 Gateway
50 人内 0 美元,Access + Gateway 替代 VPN
更新时间:2026-11-22 15:46:33
访问次数:3
这是什么
Cloudflare Zero Trust 是 Cloudflare One 的零信任产品线。官方定价页写得很清楚:Free 档 0 美元永久,适合 50 人以下团队或企业 PoC;Pay-as-you-go 7 美元/用户/月(按年付);合同档按年定制。
免费档包含:ZTNA(Access,管入站访问)、SWG(Gateway,管出站 DNS/HTTP 过滤)、DEX(数字体验监控)、应用连接器与设备客户端;用户上限 50;日志保留最长 24 小时;支持只有社区论坛和 Discord。Log Explorer 前 10GB 免费,之后 1 美元/GB/月;CASB 免费版最多 2 个只读集成;RBI 与邮件安全是加购项。
我怎么用它
- 域名先接入 Cloudflare,DNS 在同一个账号里管(站内 ID4、ID181 有细节);
- 在 Zero Trust 里建 team domain,接一个 IdP:GitHub、Google 或邮箱一次性验证码都行;
- 用 cloudflared 把 NAS、内网后台、SSH 建成 Tunnel,公网不再开端口;
- 给每个应用加 Access 策略,按邮箱域或群组放行;
- 笔记本和手机装 WARP 加入同一团队,用 Gateway 的 DNS 规则挡恶意域名。
我用它替掉了家里的端口映射:以前是公网 IP + 防火墙规则 + 改高位端口,现在是 Tunnel + Access + 邮箱验证,外部扫描根本看不到服务。给临时协作的人开权限也简单——把人加进组,不用改路由器。
免费档的短板要说清楚:日志只有 24 小时,出了事第二天就查不到;没有工单支持;配置概念不少(team domain、IdP、policy、connector),第一次配要花一两个小时。国内到 Cloudflare 边缘的延迟也不算稳,后台管理页面偶尔要等几秒。
座位怎么算,是这套东西最容易被忽略的规则:一个用户只要登录过 Access 应用、或者有设备接入 WARP,就占一个座位,跟他用几个应用无关。也就是说「50 人」数的是人,不是设备;给外包开一次临时访问,也会占一个位。团队接近 50 人时,先把不活跃的成员删掉,比升级付费更实际。
Tunnel 和 WARP 是两条不同的路:Tunnel 解决「外面的用户怎么进来」,把内网服务反向连到 Cloudflare,不用公网 IP;WARP 解决「你的设备怎么出去」,把流量送到最近的 Cloudflare 边缘再做过滤。我两个都开:后台走 Tunnel + Access,笔记本走 WARP + Gateway,互不干扰。
上手截图
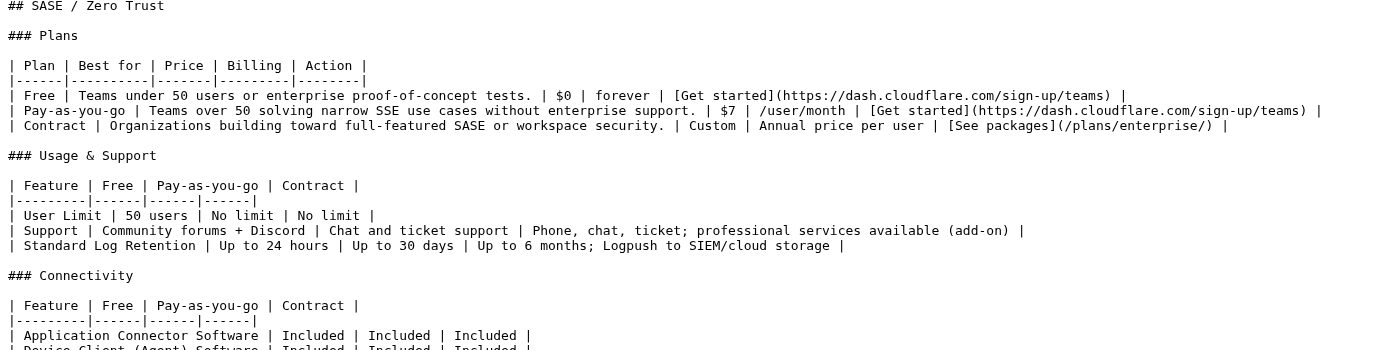
图:Cloudflare 官方 Zero Trust 定价页(Markdown 版):Free 0 美元永久、50 用户上限、日志最长 24 小时、ZTNA 与 SWG 都含在免费档
优点
- 50 人以内真免费,不是 14 天试用;
- 不用公网 IP 就能暴露内网服务,Tunnel 出站建立连接;
- Access、Gateway、WARP 三件套齐全,能替掉传统 VPN;
- 和 Cloudflare DNS、CDN、证书在同一个账号里,运维面小。
缺点
- 免费档日志只留 24 小时,排查窗口很短;
- 只有社区支持,没有工单;
- 配置概念多,IdP、策略、连接器都要理解一遍;
- 超过 50 人每位 7 美元/月,小团队一扩就进入付费区。
什么时候别用它
需要 6 个月日志、合规审计、SLA 的企业;50 人以上又不打算付费的团队;以及主要用户在境内、对后台延迟极敏感的系统——这几类要么上付费档,要么换本地方案。
网友评论