Vaultwarden:71.1k star 的 Bitwarden 兼容服务端,一条 Docker 命令自建
Rust 写的 Bitwarden 兼容服务端,可自建
更新时间:2026-11-22 15:46:28
访问次数:4
这是什么
Vaultwarden 是非官方的 Bitwarden 兼容服务端(原名 bitwarden_rs),用 Rust 写,基于 Rocket,许可为 AGPL-3.0。仓库现在 71.1k star、3.5k fork、3,166 次提交,最新版本 1.37.5。
它实现了 Bitwarden 客户端 API 的绝大部分:个人库、Send、附件、组织与集合、密码共享、成员角色、事件日志、TOTP、FIDO2 WebAuthn、YubiKey、Duo、紧急访问、管理后台。官方 README 有三条硬提醒:Web 端依赖 Web Crypto,必须 HTTPS;建议放在反向代理后面;推荐用容器镜像(ghcr、docker、quay 都有)。
我怎么用它
- 一台 1C1G 的机器装 Docker,run 时给 DOMAIN、把 /data 挂出来、只监听 127.0.0.1:8000;
- 前面用 Nginx 或 Caddy 做 TLS,证书走 acme.sh 或 certbot(站内 ID204、ID205);
- 首次进管理后台设 ADMIN_TOKEN,关掉公开注册,改用邀请;
- 手机和桌面客户端登录时填自己的域名,先做一次全量同步;
- 每天跑一次 db.sqlite3 的 .backup,加上 attachments 打包,异地存一份。
我自己的用法是「一个人 + 两台设备」:小机器上跑容器,反代走已有的 Nginx,备份脚本每天 03:00 跑,保留 14 天。真实感受是资源占用确实低,Rust 单进程,平时内存几百 MB 级别,比官方全套服务轻得多。
但「非官方」三个字要认:出问题没有 Bitwarden 官方支持,升级前必须自己看 release notes。我把它当「可控的自建服务」,不是「免费的企业级产品」——这个定位想清楚,后面很多期待就不会错位。
和官方自建版比,它的优势是「组件少」:官方那套要 Web、API、数据库、反代分开部署,Vaultwarden 是一个容器加一个数据目录,迁移时把 /data 打包走就行。代价是「非官方」——客户端兼容性靠社区跟版本,偶尔会有某个客户端版本对不上的情况。
还有两件上线前必须想清楚的事:SMTP 和推送。没有 SMTP,邀请、找回密码、紧急访问通知都发不出去;手机推送需要额外接一个中继服务,或者接受「打开 App 才同步」。这两项不配,功能是「能用」,但离「好用」还差一截。
上手截图
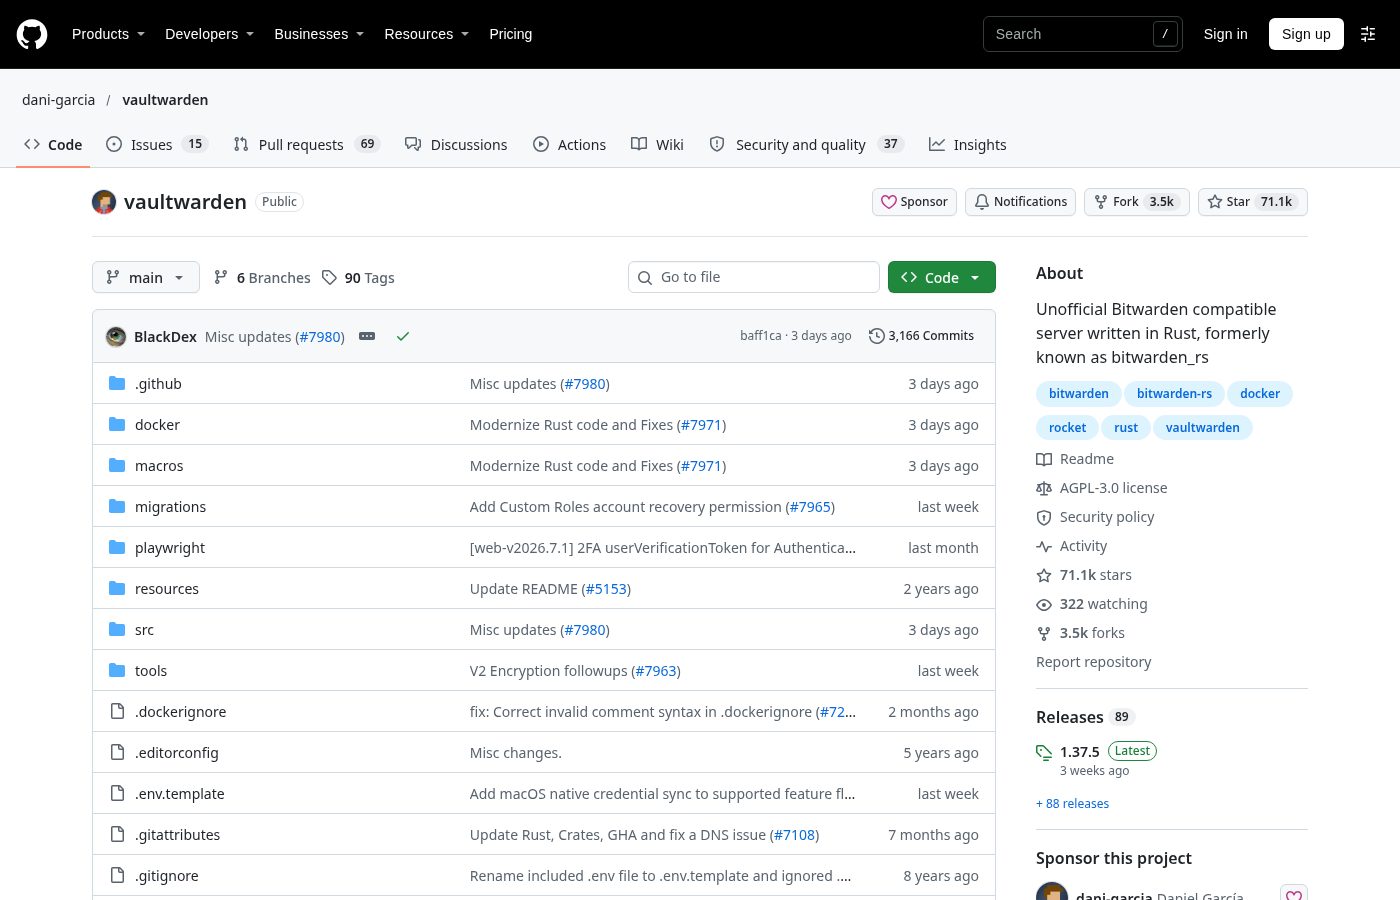
图:Vaultwarden 仓库页,71.1k star、3.5k fork、3,166 次提交、AGPL-3.0、最新 1.37.5
优点
- 数据完全在自己机器上,客户端还是 Bitwarden 那一套,迁移成本低;
- Rust 单进程,1C1G 就能跑,小团队足够;
- 功能覆盖全:组织共享、Send、附件、TOTP、FIDO2、紧急访问都有;
- AGPL-3.0,代码可审计,社区活跃。
缺点
- 非官方实现,没有官方 SLA 与技术支持;
- HTTPS 是硬要求,反代配错就是空白页;
- /data 丢了就全丢,备份必须自动化并演练;
- 手机推送、SSO 这类功能要额外配置,不是开箱即用。
什么时候别用它
不想维护服务器、不想碰证书和备份的人;团队要求 SLA、合规审计、工单支持的场景;以及只用一个人的——直接用 Bitwarden 免费版或 KeePassXC,省下的时间比省下的钱值钱。
网友评论