混合内容排查:HTTPS 页面里那些 HTTP 资源,图能显示也可能已经坏了
更新时间:2026-11-22 14:43:48
访问次数:8
浏览器其实分两类处理
MDN 的定义很清楚:混合内容分「upgradable(可升级)」与「blockable(可阻止)」。图片、音频、视频属于可升级——浏览器会把 http:// 请求改写成 https:// 再发;脚本、样式表、iframe 属于可阻止——直接拦掉,并在 Console 报警。
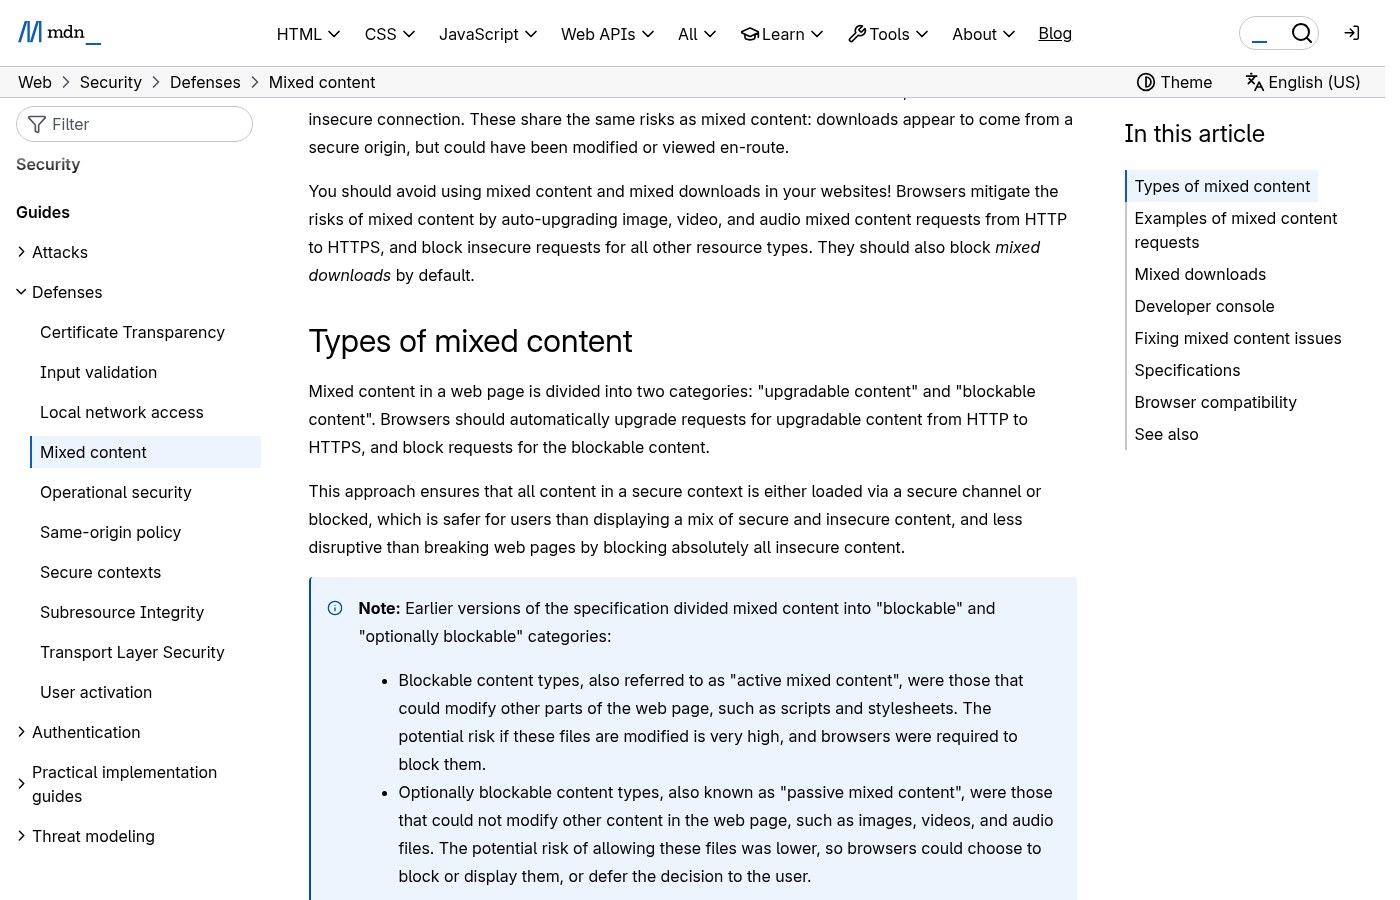
图:MDN 混合内容文档,说明可升级内容会自动改成 HTTPS 请求,可阻止内容会被浏览器直接拦下
这个差异带来一个很坑的现象:页面上图片「看起来能显示」,你以为没事,其实浏览器已经替你换成了 HTTPS 地址;如果那个图床根本没有 HTTPS,图片就是坏的,只是坏得安静。脚本被拦反而更明显——功能直接不工作。
我在自己站上踩到的实例
这次检查 1seo.cc 时发现:正文里的图片地址全是 `https://1seo.cc/zb_users/upload/...`,而前台是 HTTPS。我直接对那个 IP 发起 HTTPS 请求,拿不到正常证书、返回 403,说明这条链路根本没有 TLS。
这意味着在真实浏览器里,图片会被升级到 https 然后失败——源站自测(走 http)时一切正常,所以之前「正文有图」的检查全过了,但 HTTPS 访客看到的是坏图。这是混合内容最典型的盲区:你测的入口和用户访问的入口协议不一样。
解法只有三条:给图床域名配上证书(同一张证书挂到 img 子域);把图片放到主域的 HTTPS 路径下;或者用支持 HTTPS 的对象存储/CDN 承接。改数据库里的 URL 之前一定先备份,批量替换最容易把正文里的其他链接一起改坏。
五步排查法
- 打开 DevTools Console,搜 Mixed Content,能直接看到被拦或被升级的 URL;
- Network 面板按协议过滤 http://,刷新页面,看还有哪些请求走明文;
- 抓一份页面 HTML,`grep -o "http://[^\"]*"`,把正文、CSS 里的 url()、iframe、表单 action 都过一遍;
- 先上 CSP 的 report-only:`Content-Security-Policy-Report-Only: upgrade-insecure-requests; report-uri /csp-report`,观察一段时间不影响线上;
- 确认清单后改源头,最后再上强制策略。
CSP 与 HSTS 只是兜底
`upgrade-insecure-requests` 能让浏览器把页面里的 http 资源统一改走 https,但它不修根因——图床没有 HTTPS,升级后照样失败。HSTS 解决的是「用户第一次访问走 http」的问题,对页面内资源没有直接帮助。
所以顺序不能反:先把资源真的搬到 HTTPS 可用的地址,再谈 CSP;否则只是把「明文加载」变成「升级后 404」,报错更隐蔽。
改完怎么验收
别只看「图片出来了」。验收要做三件事:① HTTPS 打开页面,Console 里没有 Mixed Content 警告;② Network 面板按 `http://` 过滤,结果为空;③ 把页面里的图片地址复制出来,单独用 https 访问一次,确认返回 200 而不是 403 或连接失败。
第三件最容易被跳过,也最容易翻车——浏览器自动升级后,图片地址看起来是 https,但服务器那边根本没有 TLS,你只在页面上看到一张裂图,Console 还不一定报错。
混合内容的更隐蔽形态
除了正文图片,还有几处常被漏掉:CSS 里的 `background-image: url(http://...)`、内联的 `@font-face` 字体、第三方统计的 `http://` 脚本、iframe 嵌入的地图与视频、表单的 action,以及 ``。
前五个影响渲染与功能,最后一个不影响页面但影响分享卡片——微信、Twitter 抓的是 og:image,写成 http 会让预览图失效,而且不会在 Console 里报。
我的检查清单
| 资源类型 | 浏览器行为 | 注意点 |
|---|---|---|
| 图片/视频 | 自动升级到 HTTPS | 图床必须支持 HTTPS,否则静默坏图 |
| 脚本/样式 | 直接阻止 | Console 会报,功能异常最明显 |
| iframe | 直接阻止 | 嵌入的统计、地图、视频最先坏 |
| 表单 action | 阻止或警告 | 提交会失败,且用户无提示 |
| canonical/og:image | 不影响渲染 | 影响分享卡片,别漏 |
每次发版前我只做一件事:用 HTTPS 打开线上页面,Console 清零、Network 里没有 http:// 请求。这两条过不了,就不算发完——因为用户看到的和你看到的,可能根本不是同一个页面。
网友评论