自动续期怎么做:acme.sh 与 certbot 的差别,我两台机器各用哪个
更新时间:2026-11-22 14:43:46
访问次数:4
先看两边的硬指标
| 维度 | certbot | acme.sh |
|---|---|---|
| 语言/依赖 | Python,需 snap 或 pip | 纯 Shell,无 Python 依赖 |
| 当前版本 | 5.11.0 | 3.1.7 |
| GitHub | 33.3k star、3.5k fork、160 tag | 48k star、694 贡献者、5.7k fork |
| 默认 CA | Let's Encrypt | ZeroSSL(可 --server 切换) |
| 改 Web 配置 | --nginx/--apache 自动改并 reload | 不改,靠 --reloadcmd 自己写 |
| 泛域名 | 需 DNS 插件(一家一个包) | DNS API 模式,一条 --dns 参数 |
| 续期 | systemd timer / cron + renew | 内置 cron,30 天检查 + ARI |
| 权限 | 改配置通常要 root | DNS 模式不需要 root |
acme.sh 的仓库页还有两个数字值得记:Docker 拉取 3000 万次、代码 99.9% 是 Shell;certbot 那边则是 11,470 次提交、160 个 tag,项目由 EFF 维护。一个是「极简单文件」,一个是「官方全家桶」。
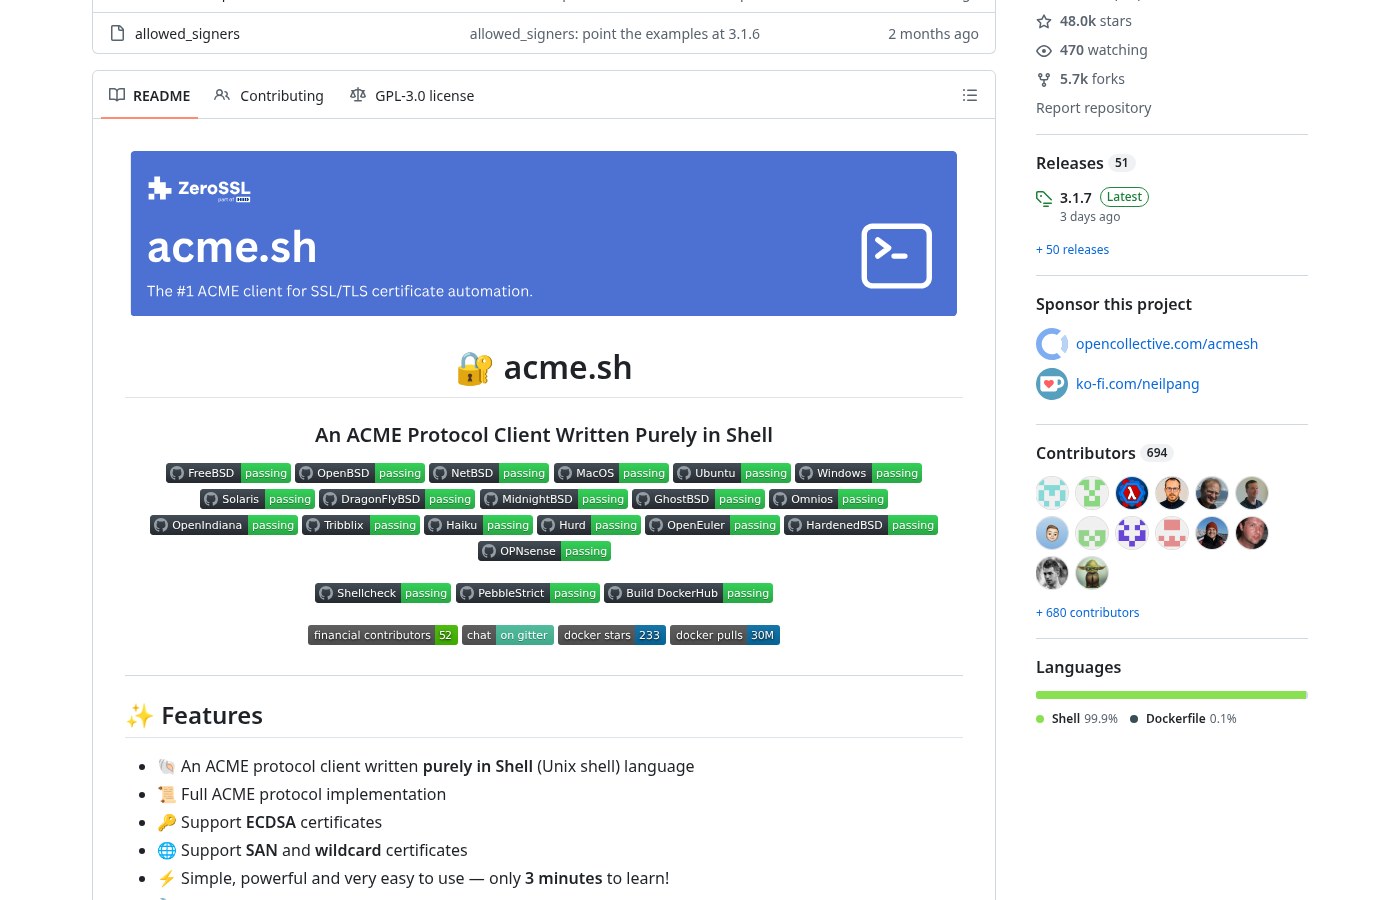
图:acme.sh 的 README,横幅下写明 The #1 ACME client,右侧显示最新版 3.1.7 与 30M Docker 拉取
续期机制其实不一样
certbot 把续期交给系统的 systemd timer,默认一天跑两次 `certbot renew`,只有临近到期的证书才会真续;它支持 `--deploy-hook`,续期成功后执行你的脚本。
acme.sh 自己装一条 cron(`0 0 * * * acme.sh --cron`),每次跑会检查每张证书的续期时间;如果 CA 支持 ARI(RFC 9773,Let's Encrypt 与 ZeroSSL 都支持),它会按 CA 给的窗口提前续,并做随机抖动,避免所有机器同时打 CA。没有 ARI 的 CA 就退回「30 天规则」。
两者都有一模一样的坑:证书续了,但服务没 reload,线上还是旧证书。certbot 靠 deploy-hook,acme.sh 靠 --reloadcmd——这一项不配,前面全白做。
默认 CA 的差别会咬人
acme.sh 默认走 ZeroSSL,而 ZeroSSL 的 ACME 必须用 EAB 凭据;acme.sh 在注册账号时会自动处理,所以你感觉不到。换成 certbot 接 ZeroSSL,就得手动把 EAB 的 Key ID 与 HMAC Key 填进去,这一步经常被漏。
反过来,想用 Let's Encrypt,acme.sh 要显式 `--server letsencrypt`,不写就一直在 ZeroSSL。我的建议是:项目里把 CA 写死在配置或脚本里,别依赖默认值——换机器、重装时默认值会坑你一次。
安装与升级,两者差多少
certbot 官方推荐 snap:`sudo snap install --classic certbot`,升级跟着 snap 自动走;Docker 镜像适合容器化环境;pip 装法在 2026 年已经不推荐,容易和系统 Python 打架。
acme.sh 是单文件脚本:`curl https://get.acme.sh | sh`,升级用 `acme.sh --upgrade --auto-upgrade`,它自己每天检查一次版本。没有包管理器依赖,也没有 Python 虚拟环境要维护——这是它在精简系统上最实在的优势。
体积上,certbot 一套装下来带着 cryptography、josepy 等依赖,几十 MB;acme.sh 就是一个 shell 脚本加 openssl/curl,几百 KB。容器镜像里这个差别会被放大。
我两台机器各用哪个
标准 Ubuntu + apt 装的 Nginx,目录结构规矩,我用 certbot:`certbot --nginx -d a.com -d www.a.com`,443 段、跳转、reload 一次到位,出错还有官方文档可查。
手写 Nginx 配置、带一堆 include、还跑着 Docker 的机器,我用 acme.sh:只让它签和装,配置我自己写,`--install-cert` 里带 `--reloadcmd "nginx -s reload"`,谁动过什么一目了然。
还有一种情况两者都不用:服务器在宝塔、1Panel 这类面板里,面板自带的证书申请已经打通 DNS 与部署,手工再装一个客户端只会增加维护面。
算一笔续期的时间账
按 90 天一张算,一年 4 次续期;本站实测证书是 100 天,一年约 3.7 次。单域 1 张,手工也能扛;10 个域名各一张,一年 40 次,必须自动化;再叠上「泛域名 + DNS 委派」,acme.sh 的 `--dns` 一条命令比 certbot 装五个 DNS 插件包要轻。
所以我的取舍标准只有一句:配置要不要工具替我改。要,certbot;不要,acme.sh。其余差异都能靠参数抹平。
网友评论