证书链不完整:为什么浏览器报「证书无效」,而你的电脑看着正常
更新时间:2026-11-22 14:43:41
访问次数:9
证书链到底发几张
一次 TLS 握手,服务器应该发:叶子证书(你的域名)+ 一个或多个中间证书;根证书不用发,它在操作系统和浏览器的信任库里。客户端拿叶子往上追,能追到本地信任的根,才算验证通过。缺了中间证书,这条链就断了。
我用 openssl 实测了本站 1seo.cc,服务器一共发了 3 张:
- 叶子:CN=1seo.cc,签发者是 Google Trust Services 的 WE1,ECDSA P-256,有效期 2026-11-12 到 2027-02-10,正好 100 天;
- 中间:CN=WE1,由 GTS Root R4 签发,有效期到 2029-02-20;
- 第三张:GTS Root R4,由 GlobalSign Root CA 交叉签名——这张是给老设备兜底的,不是必须。
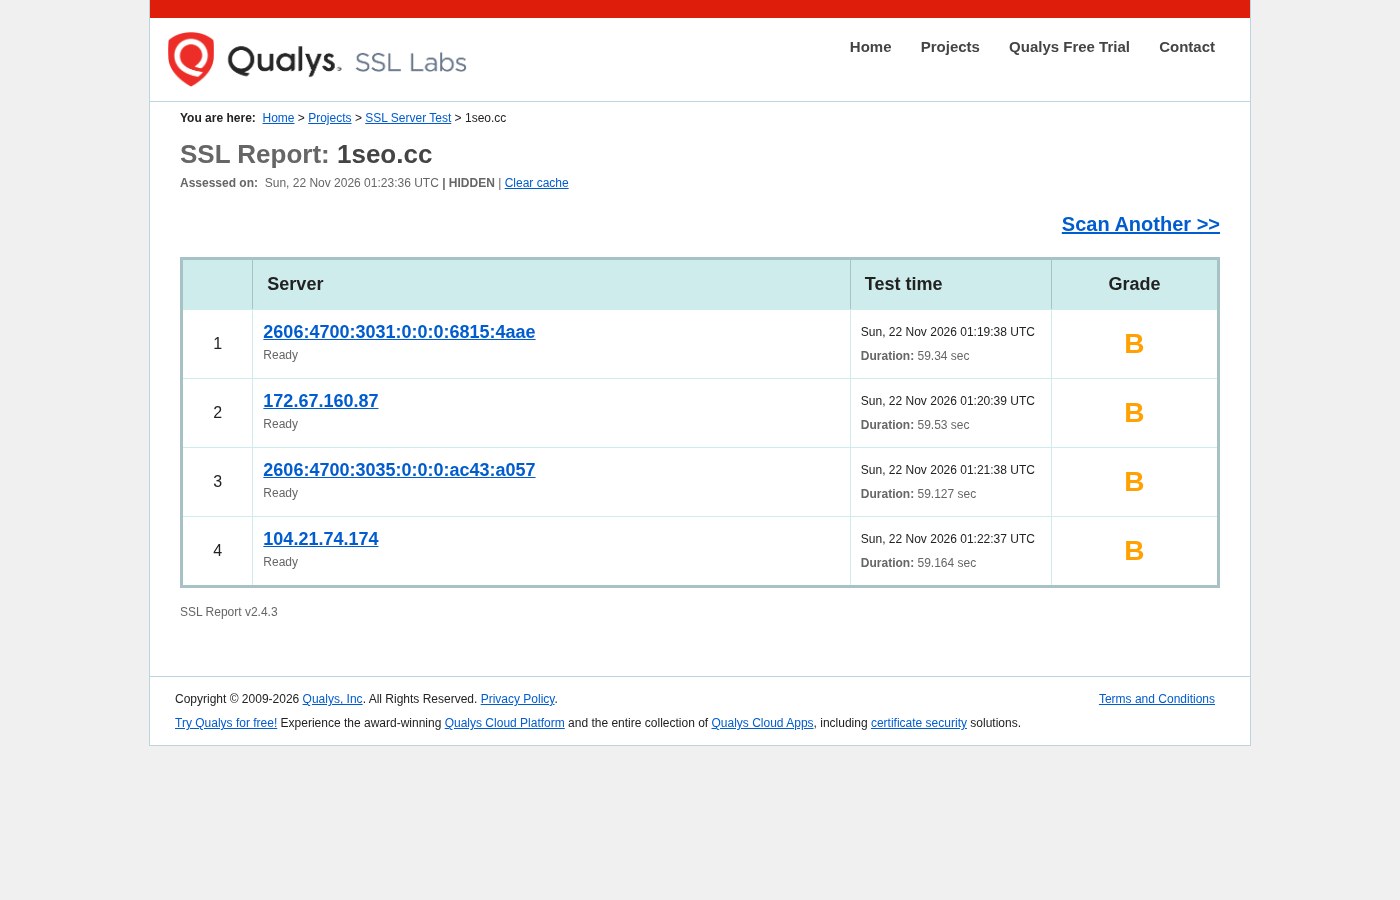
图:SSL Labs 对 1seo.cc 的报告,4 个边缘 IP 在 2026-11-22 全部评为 B 级,链本身是完整的
注意这里有个反直觉的点:链完整,评级也只有 B。SSL Labs 的 B 通常来自协议或套件配置(比如仍支持 TLS 1.0/1.1、用了弱套件),不是链断了。所以看到 B 别直接去换证书,先展开看它到底扣在哪一项。
怎么判断是链的问题
| 症状 | 常见原因 | 怎么修 |
|---|---|---|
| 所有浏览器都报错 | 证书过期/域名不匹配/自签 | 看 NotAfter 与 SAN,重签 |
| 桌面正常,手机报错 | 缺中间证书,桌面靠 AIA 自动补链 | 服务器改发 fullchain |
| 只有某个 App/SDK 报错 | 客户端不追 AIA,或只信特定根 | 补齐中间证书,必要时加交叉签名根 |
| 偶发报错、换网络就好 | CDN 节点证书不一致 | 逐节点用 openssl 拉链对比 |
最可靠的检查是直接问服务器要链:`openssl s_client -connect example.com:443 -servername example.com -showcerts`,数一数返回了几张、签发者与主体能不能对上。SSL Labs 的 Chain Issues 一栏也会直接告诉你「Incomplete chain」。
修法:把 fullchain 配上
Nginx:`ssl_certificate` 指向 fullchain.pem(叶子 + 中间按顺序拼好),`ssl_certificate_key` 指私钥。只配 cert.pem 就是最常见的缺链。
Apache 2.4.8 之后:`SSLCertificateFile` 可以直接放 fullchain;更老的版本要单独写 `SSLCertificateChainFile`。宝塔、面板类工具通常在「证书」粘贴框里就要你把中间证书一起贴进去,只贴第一段就是缺链。
签发工具本身也会踩:certbot 生成的 fullchain.pem 是完整的,但你手动从 certbot 目录里只拷了 cert.pem;acme.sh 的 --install-cert 要分别指定 certfile、keyfile、ca_file,ca_file 漏了同样缺链。
为什么「我这儿正常」最坑
桌面浏览器在发现链不完整时,会顺着证书里的 AIA 地址去下载中间证书(AIA Fetching),所以开发者的 Chrome 一切正常。Android 老版本、Java 客户端、部分支付 SDK、IoT 设备不做这件事,直接报「证书无效」。等客户截图过来,你本地复现不了,很容易误判成对方网络问题。
我的习惯是:任何证书上线,先用 openssl 数链,再用 SSL Labs 跑一次,最后拿一部旧 Android 或 curl(不带系统补链)验一遍。三步都过,才敢说「证书配好了」。
一条命令把链数清楚
我常用的检查是:`openssl s_client -connect 1seo.cc:443 -servername 1seo.cc -showcerts /dev/null | grep -E "^ [0-9] s:|^ i:"`。输出里 `s:` 是主体、`i:` 是签发者,一眼能看出服务器发了几张、顺序对不对。
判断标准:第一张必须是你的域名;第二张的 `i:` 要是某个根的名字、`s:` 要是签发第一张的那个中间 CA。如果只返回一张,就是缺链,不用再猜。
有效期正在变短,链的维护频率也跟着涨
按 SC-081v3,单张证书最长 199 天,主流免费 CA 直接给 90 天;我实测本站这张是 100 天(2026-11-12 到 2027-02-10)。也就是说一年至少 4 次换证书,每次换都是一次「链有没有配全」的机会——自动化能解决签发,但 fullchain 路径与 reload 还得人来配。
顺带一提:别手动删中间证书
有些教程让你「只保留域名证书,减少握手体积」,这在现代链上基本是错的:省下的几百字节换来一堆客户端报错。交叉签名的根也一样,除非你确认目标客户端都信新根,否则别删。
网友评论