Certbot 5.11:EFF 官方的证书客户端,改配置这件事它替你做了
EFF 官方 ACME 客户端,自动改 Nginx/Apache
更新时间:2026-11-22 14:43:32
访问次数:4
这是什么
Certbot 由 EFF 发起,是 Let's Encrypt 生态里最「官方」的客户端,也能当任何 ACME CA 的客户端用。它的安装方式有三种:snap(官方推荐)、Docker、pip;插件体系分两类——装证书类(nginx、apache、webroot、standalone)和 DNS 类(cloudflare、route53、阿里云等,一个服务商一个包)。
仓库数据:33.3k star、3.5k fork、160 个 tag、11,470 次提交,当前主线版本 5.11.0。证书本身仍是 90 天,续期靠系统里的 systemd timer 或 cron,`certbot renew --dry-run` 可以预演一遍不真签。
我怎么用它
- Ubuntu 上直接 snap install --classic certbot,一条命令到位;
- Nginx 站点用 certbot --nginx -d example.com -d www.example.com,它会改配置、加 443、配跳转;
- 只想让它签、不想让它动配置,用 certbot certonly --webroot -w /var/www/html;
- 先跑 certbot renew --dry-run,确认续期链路通,再交给 timer;
- 续期后要执行额外动作(比如合并证书、推 CDN),用 --deploy-hook 挂脚本。
我的分工是:标准 Nginx 包、目录结构规矩的机器用 Certbot,因为 --nginx 插件能省掉手写 443 段和 reload;但如果 Nginx 配置是手写的、还带一堆 include,我更愿意用 acme.sh,避免 Certbot 改配置时把我原来的段落重排。
续期这块有个必做的动作:上线后立刻 `certbot renew --dry-run`,它会用 staging 环境真跑一遍验证流程,不签真证书。这个命令能提前暴露 80 端口被封、webroot 路径错、DNS 插件缺凭据这三类问题——等 60 天后真到期才发现,通常就是一次线上事故。
deploy-hook 的典型用法不是 reload(certbot 改 Nginx 时自己会 reload),而是「把证书同步到别处」:推 CDN、拷到另一台机器、更新 Docker 挂载目录。它在每次成功续期后执行,失败会记进日志,比手写 cron 稳。
上手截图
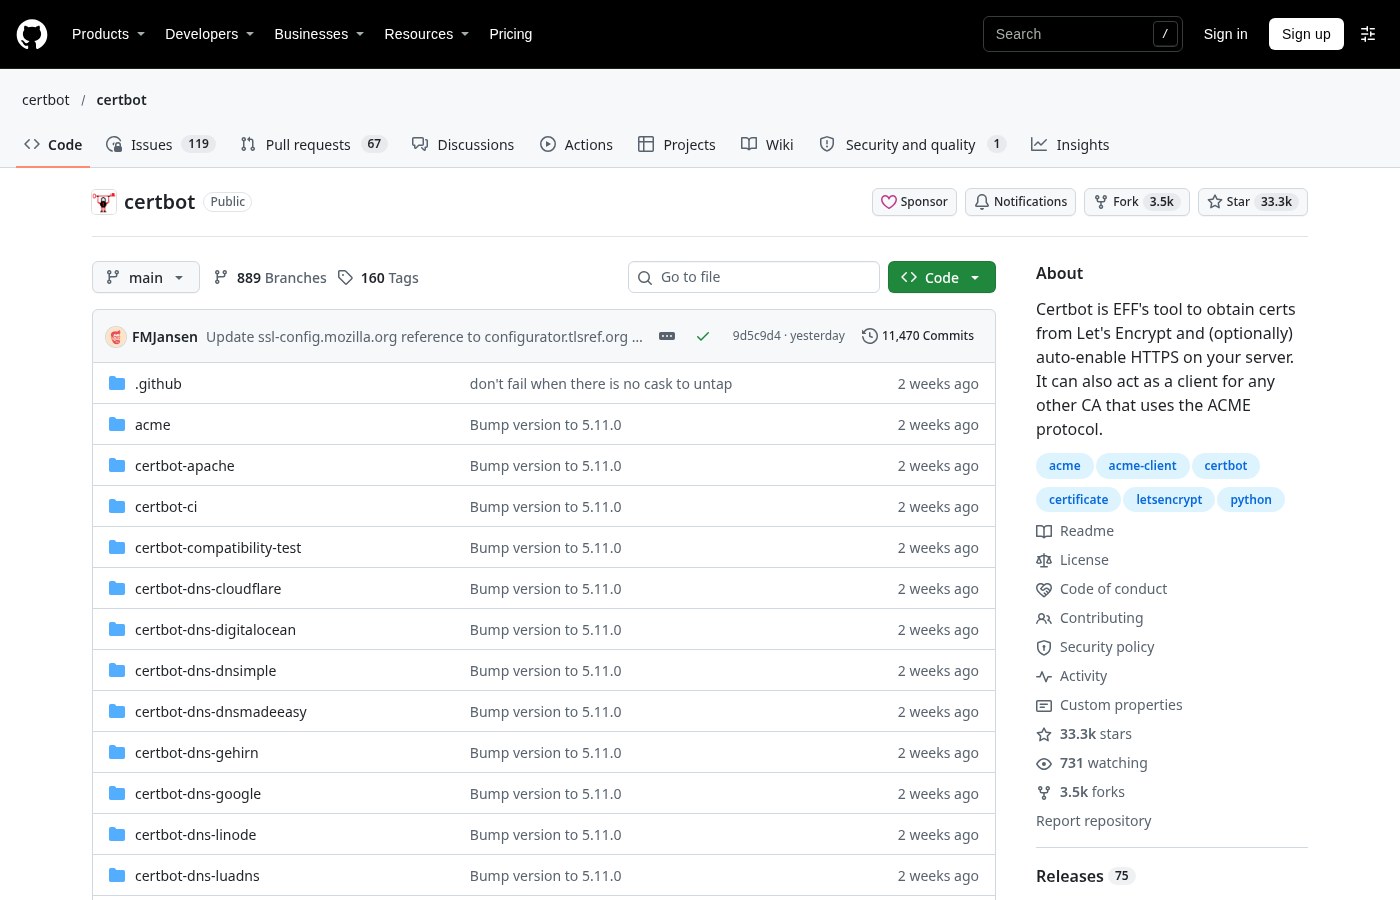
图:Certbot 的 GitHub 仓库页,33.3k star、3.5k fork、160 个 tag,当前版本 5.11.0,About 写明由 EFF 维护
优点
- EFF 官方项目,文档与生态最完整;
- --nginx / --apache 能自动改配置并 reload,新手最省事;
- snap 安装、systemd timer 续期,发行版上开箱即用;
- renew --dry-run 可以提前验证续期,不用赌运气。
缺点
- 依赖 Python 与 snap,精简系统或容器里偏重;
- DNS 插件按服务商拆包,换一家 DNS 就要多装一个包;
- 连 ZeroSSL 要手填 EAB,不如 acme.sh 默认集成顺手;
- 自动改配置在「手写 Nginx」场景下可能覆盖你的写法。
什么时候别用它
服务器是 Alpine、OpenWrt 这类没有 snap 的精简系统,acme.sh 更合适;配置完全手写、不想被工具改动的,也用 acme.sh 的 --install-cert 更可控。
网友评论