acme.sh:一个纯 Shell 脚本管完证书,48k star、3000 万次 Docker 拉取
纯 Shell ACME 客户端,默认 ZeroSSL,自动续期
更新时间:2026-11-22 14:43:30
访问次数:5
这是什么
acme.sh 的自我定位很直接:「An ACME Protocol Client Written Purely in Shell」。它兼容 bash、dash、sh,不依赖 Python;支持 ECDSA、SAN、泛域名;默认 CA 是 ZeroSSL,也能一条命令切到 Let's Encrypt、SSL.com、Google Trust Services。
几个硬指标:GitHub 48k star、694 位贡献者、5.7k fork、Docker 拉取 3000 万次,最新版 3.1.7(截至 2026-11-22 三天前发布),代码 99.9% 是 Shell,GPL-3.0 许可。续期默认每 30 天检查一次,如果 CA 支持 ARI(RFC 9773),会按 CA 给出的建议窗口提前续,并做随机抖动,避免全网同一时刻打 CA。
我怎么用它
我固定用这套四步,装完基本不用再管:
- curl 一行装上,source 一下 ~/.acme.sh/acme.sh,让它进 PATH;
- 签发:acme.sh --issue -d example.com --dns dns_cf(Cloudflare)或 --webroot /www/wwwroot/site;
- 装证书:--install-cert 时一定带 --reloadcmd,把新证书拷到 Nginx 目录并 nginx -s reload;
- 确认 cron 已写入(默认 0 0 * * * 跑 --cron),用 --info -d example.com 看下次续期时间。
为什么我偏爱它:一是机器上不装 Python 依赖,Alpine、OpenWrt 这类精简系统也能跑;二是它不用 root——DNS API 模式只改解析,不给服务器写权限;三是 DNS API 覆盖面广,泛域名签发只要把 token 配好。代价是它不替你改 Nginx 配置,reloadcmd 得自己写对,写错就会出现「证书续了但线上还是旧的」。
默认 CA 这条要记牢:acme.sh 装完不指定 --server 就是 ZeroSSL,而 ZeroSSL 的 ACME 需要 EAB;它会在注册账号时自动处理,所以你没感觉。想换 Let's Encrypt,必须显式 `--server letsencrypt`,否则限额、审计日志、CA 全都不一样。我在脚本里一律把 CA 写死,换机器时不吃默认值的亏。
安装也简单:`curl https://get.acme.sh | sh -s [email protected]`,它会装到 ~/.acme.sh 并自动写 cron;装完必须新开终端或 source,否则命令找不到。它默认生成 ECC 证书(P-256),需要 RSA 就加 `--keylength 2048`。
上手截图
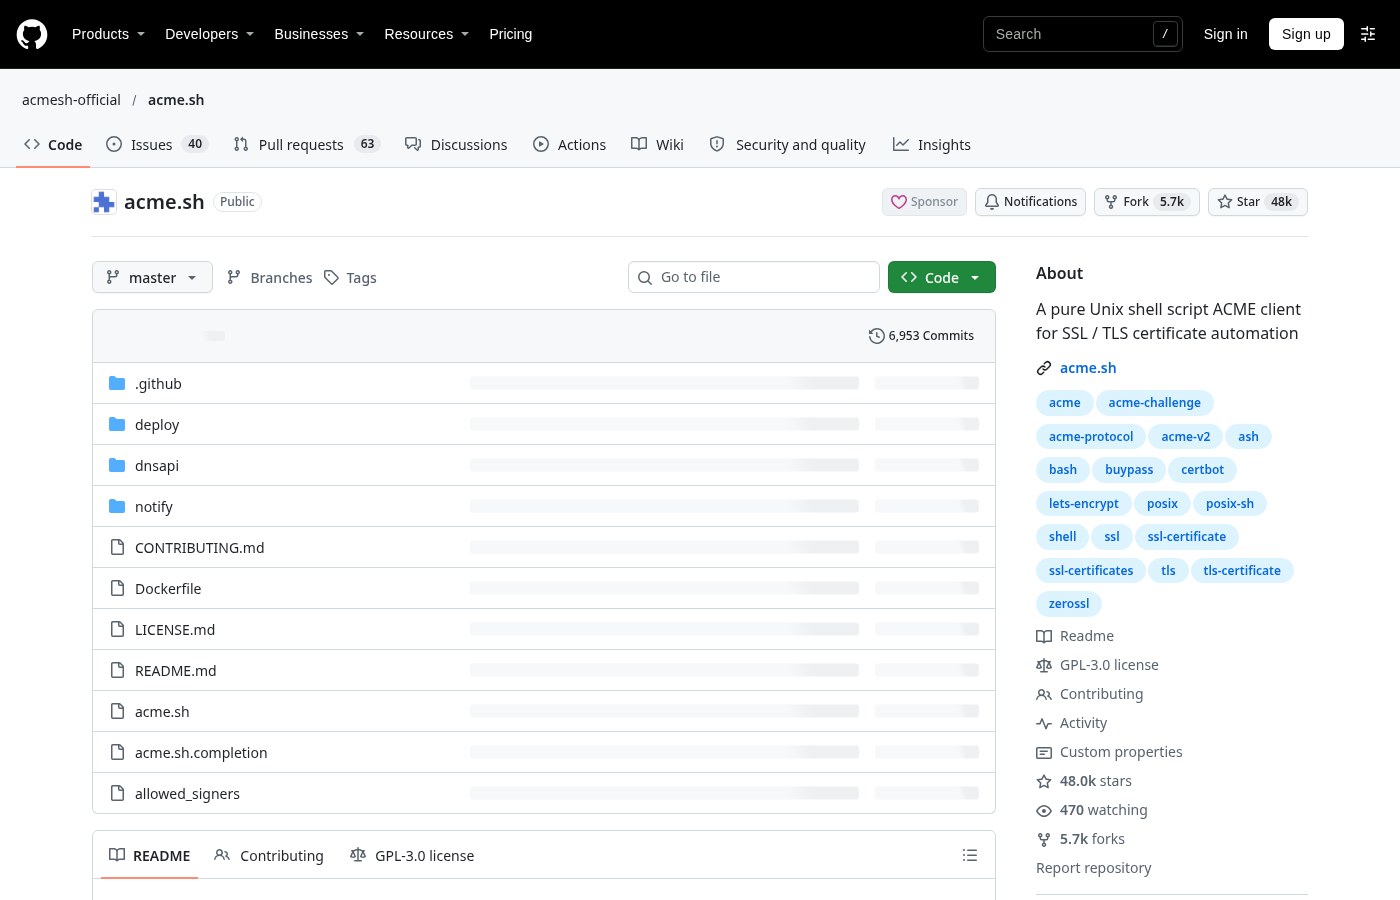
图:acme.sh 的 GitHub 仓库页,48k star、5.7k fork,许可 GPL-3.0,README 首行写明纯 Shell 实现
优点
- 纯 Shell、零 Python 依赖,精简系统和容器里都能跑;
- DNS API 覆盖广,泛域名可以全自动续期;
- 默认就走 ARI,续期时间跟着 CA 建议走,不会硬等 60 天;
- 不需要 root(DNS 模式),小权限也能维护证书。
缺点
- 不会自动改 Web 服务器配置,reloadcmd 写错等于没续;
- 默认 CA 是 ZeroSSL,想要 Let's Encrypt 必须显式 --server;
- DNS 手工模式不能自动续,忘了改 TXT 就断;
- 脚本参数多,第一次用要对着 wiki 抄命令。
什么时候别用它
完全不想碰命令行、服务器是标准 Ubuntu + 宝塔面板的,用面板自带的证书功能更省事;需要「装完就自动改好 Nginx 配置」的,certbot 的 --nginx 更直接。
网友评论