DNSSEC 与 CAA 记录:一条防伪造,一条锁住谁能签发证书
更新时间:2026-11-22 12:26:01
访问次数:3
DNSSEC 到底做了什么
DNSSEC 给 DNS 记录加数字签名:解析器拿到答案后会用公钥验签,签名对不上就判定为伪造。它能防的是「有人在中间篡改解析结果,把你带到假站」,防不了域名被抢注、也防不了注册商层面的账号被盗。
代价是链条更长:你的 zone 被签名后,要在域名注册商那里添加一条 DS 记录,把信任链从父域接过来。少这一步,DNSSEC 等于没开;顺序错了,域名会直接解析失败。
正确顺序:先开签名,再加 DS
以 Cloudflare 为例,官方文档写的步骤是:在 Cloudflare 里激活 DNSSEC,它会签名 zone、发布公钥、生成 DS 记录;然后你把这条 DS 记录加到注册商。Cloudflare 的首选算法是 Algorithm 13,如果注册商列表里没有这个名字,可能显示为 ECDSAP256SHA256。
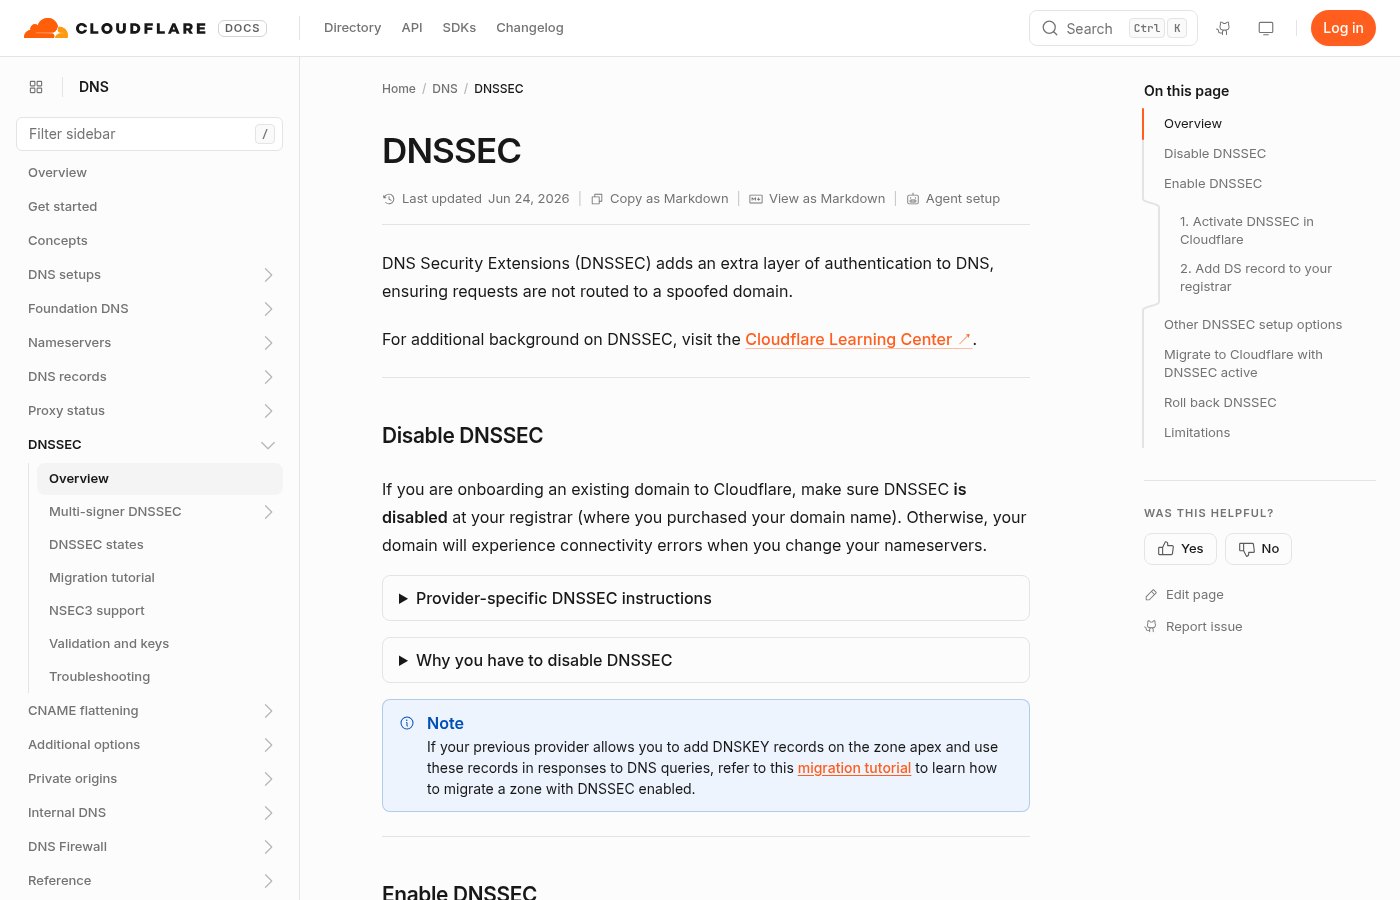
图:Cloudflare DNSSEC 文档,激活后需要在注册商添加 DS 记录,算法 13 是默认选择
换 NS 之前,必须先关 DNSSEC
这是最容易把站搞挂的一步。Cloudflare 文档写得很直接:如果域名已启用 DNSSEC,你换 NS 却不先关闭,旧的签名记录会阻止新权威服务器的记录被正常解析。表现是整个域名解析失败,而不是「慢一点生效」。
正确做法:换 NS 前先在原服务商关闭 DNSSEC、在注册商删除 DS,等传播完再换 NS,最后在新服务商重新开启并加新的 DS。这个过程没有「平滑」可言,选低流量时段做。
CAA:一条记录锁住谁能签发证书
CAA(Certificate Authority Authorization)是一条普通记录,用来声明「哪些 CA 允许给这个域名签证书」。典型写法是:
example.com. CAA 0 issue "letsencrypt.org":只允许 Let’s Encrypt 签发;example.com. CAA 0 issuewild ";":禁止签发通配符证书;example.com. CAA 0 iodef "mailto:[email protected]":违规签发时通知谁。
CA 在签发前必须查 CAA,这是行业基线要求。它的价值不在防黑客,而在防「误签发」:某个自动化脚本拿了别家 CA 给你签了一张证书,你至少能从 CAA 报告里发现。
免费版的现实差别
Cloudflare 免费计划就能一键开 DNSSEC;阿里云云解析免费版不支持 DNSSEC,要付费版;DNSPod 的套餐页也把 DNSSEC 列在专业版及以上。CAA 则是一条普通记录,三家免费版都能加——这也是性价比最高的一条防护。
我的取舍
- 所有对外站点:先加 CAA,锁死签发来源,成本一条记录;
- 有登录、支付、后台的域名:开 DNSSEC,但要排好换 NS 的窗口;
- 多子域项目:CAA 用 issuewild 单独控制通配符证书;
- 不接受「解析失败几分钟」的业务:DNSSEC 上线前先做演练,别在生产域名上试。
网友评论