泛解析与 CNAME 的坑:只匹配一层、裸域不合法、悬空就是 NODATA
更新时间:2026-11-22 12:25:58
访问次数:3
泛解析只匹配一层
*.example.com 只匹配 a.example.com,不匹配 a.b.example.com。这一点在「给每个客户一个子域」的项目里最容易翻车:客户二级子域一上线就解析不了,然后开始怀疑 DNS 服务商。
要支持多级,得逐级加泛解析,或者干脆给每个客户单独建记录。DNSPod 免费版给 5 级子域名、阿里云给 10 级、Cloudflare 免费 zone 是 200 条记录上限——三个数字决定了你能铺多深、铺多宽。
裸域放 CNAME,协议上是不允许的
按 DNS 规范,一个名字要么是 CNAME(别名),要么有其他记录,不能既当别名又当权威起点;而裸域必须有 SOA 和 NS,所以裸域不能直接放 CNAME。这就是很多 CDN、对象存储要求你「用 www 接入」的原因。
Cloudflare 用 flatten 绕开:它自己去追 CNAME 链,把最终 IP 直接返回,所以裸域也能配 CNAME。代价是——返回的不再是 CNAME 记录本身。
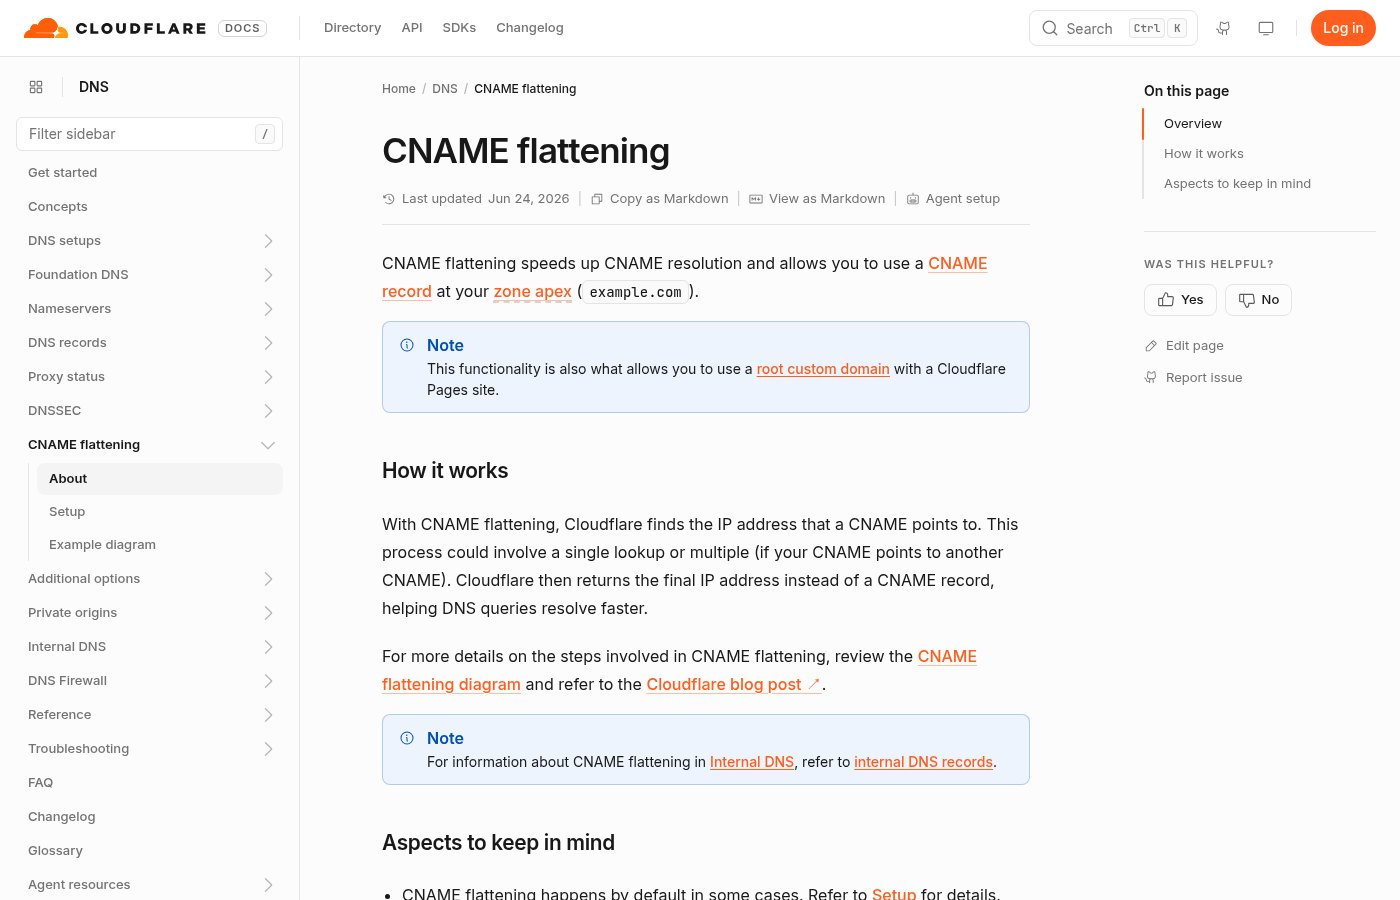
图:Cloudflare 关于 CNAME flattening 的文档,说明裸域场景与悬空 CNAME 返回 NODATA 的行为
悬空 CNAME:最难排查的一种「不生效」
CNAME 指向的目标如果没有 A/AAAA 记录,flatten 之后没有 IP 可返回,结果就是 NODATA——查询不报错,但没有答案。表现和「还没传播」一模一样。我的排查顺序是:先 dig 目标域名,再查自己的 CNAME,最后才怀疑缓存。
CNAME 跨账户,直接 1014
把 CNAME 指到另一个 Cloudflare 账户里的域名,会被拒绝并报 Error 1014 CNAME Cross-User Banned。多人协作、代运营场景常踩:A 公司的 zone 指到 B 公司账户下的域名,怎么等都不会生效。
开了 flatten,第三方验证可能失败
Cloudflare 文档明确写了:如果某个 CNAME 是用来做第三方域名验证的,开启全量 CNAME flattening 可能导致验证失败,因为对方要看到的是 CNAME 记录本身,而不是被压平成 IP 的答案。SaaS 验证、搜索平台验证都可能有这个问题。
记录额度会被泛解析悄悄吃掉
Cloudflare 免费 zone 只有 200 条记录,一条泛解析只算一条,看起来赚了;但每加一个「需要独立证书、独立回源」的子域,往往还要额外的 TXT 验证记录、CAA、MX,额度消耗比想象快。项目子域过百时,先算额度再选服务。
我的取舍
- 子域同构、配置一致:用泛解析,一条顶一片;
- 子域要独立证书或独立回源:单独建记录,别偷懒;
- 裸域必须用 CNAME 的:选支持 flatten 的服务商,并接受「看不到 CNAME」;
- 第三方验证用的 CNAME:临时关掉 flatten,验证完再开;
- CNAME 指向外部:先确认目标有 A/AAAA,再上线。
网友评论