改完 DNS 为什么不生效:四层缓存,别只刷新浏览器
更新时间:2026-11-22 12:25:55
访问次数:5
第一层:记录 TTL 的下限
TTL 是「允许别人缓存多久」。你想让改动快点生效,就得在改之前把 TTL 调小——但免费版有下限:阿里云和 DNSPod 都是 600 秒,Cloudflare 非代理记录非企业版最低 60 秒,代理记录固定 300 秒且不可改。
所以正确顺序是:提前 24 小时把 TTL 降到当前套餐允许的最小值,等旧 TTL 走完,再改记录。很多人反过来做——先改记录再降 TTL,那一次切换注定要等满旧值。
第二层:递归解析器的缓存
你调小 TTL 只影响「之后」的查询。运营商 LocalDNS、公司内网 DNS、家用路由器,早就按旧的 TTL 缓存了一份,它们不会因为你改了记录就主动来问。这一段没有捷径,只能等。
这也是为什么北京生效、广州没生效:不同运营商缓存策略不一样,有些 LocalDNS 还会把过短的 TTL 强行改写成一个下限值——你设 60 秒,它可能仍按 10 分钟缓存。
第三层:NS 委派,比记录更慢
换解析商时改的是 NS 记录,这条记录存在父域(注册局),缓存时间通常远长于你自己的 A 记录。也就是说:记录层 5 分钟生效了,但一部分解析器还在按旧 NS 去问旧的权威服务器,看到的是旧答案。
判断方法很简单:直接对权威 NS 发查询,如果权威返回新值、公共解析器返回旧值,就是缓存问题;如果权威本身就是旧值,那才是真的没改成功。
第四层:在错的层做验证
常见的自欺欺人:改完在浏览器刷新,看到旧页面就断定 DNS 没生效。浏览器有连接复用、系统有 DNS 缓存、CDN 还有一层边缘缓存,任何一层没刷新都会骗你。
我固定用三步验证:先用 DNS Checker 看多家公共解析器的返回,再直连权威 NS 查一次,最后才看站点本身。下面这张图是我查自己域名时的结果——六家解析器同时返回两个 Cloudflare 的 Anycast IP,都是 200 状态,这才叫「全绿」。
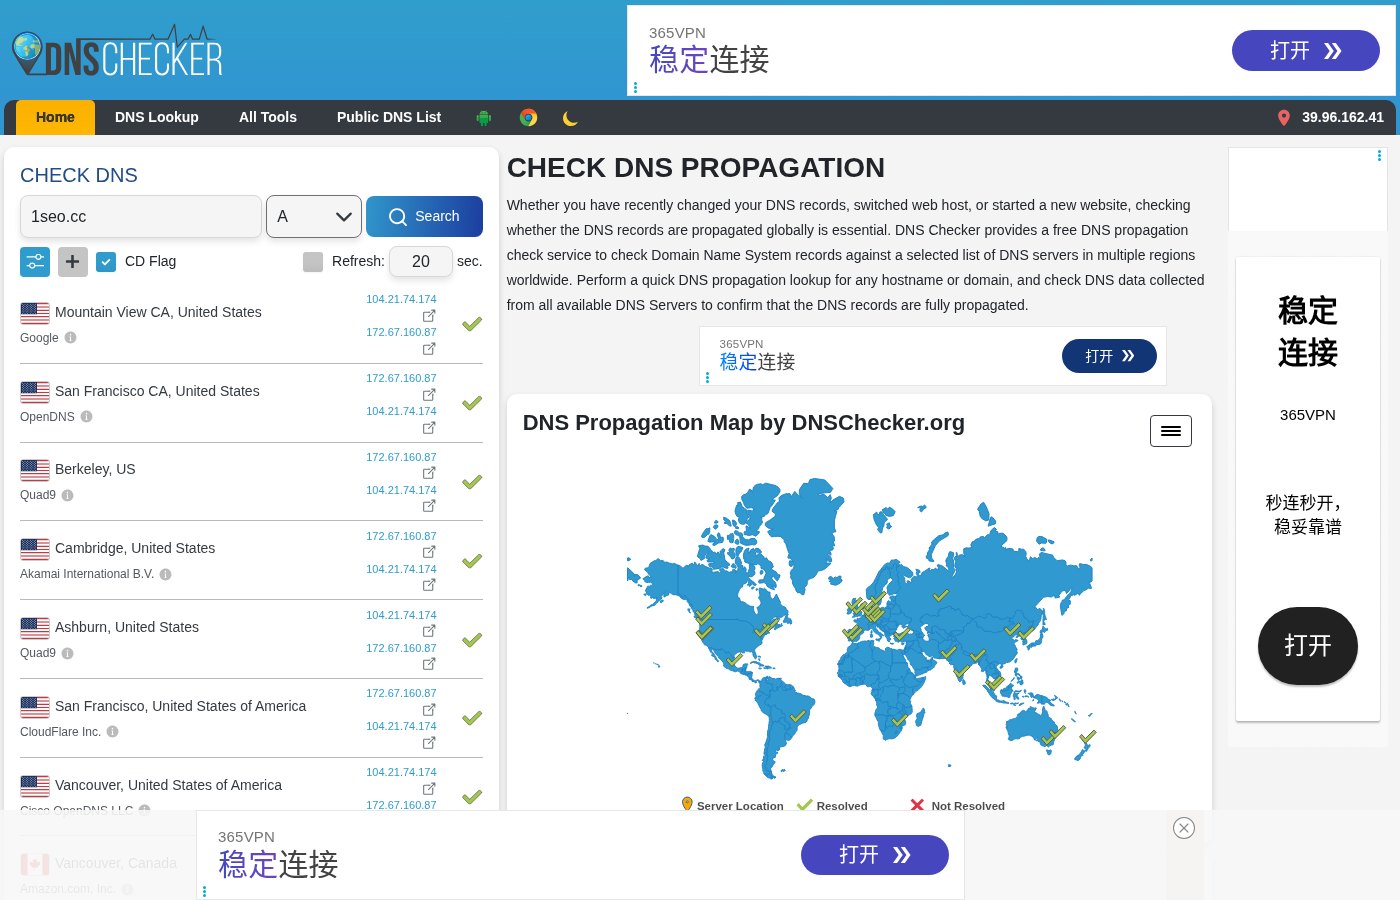
图:DNS Checker 对 1seo.cc 的实测结果,Google、OpenDNS、Quad9、Cloudflare 等解析器同时返回两个 Anycast IP
还有一种假不生效:CNAME 目标没记录
Cloudflare 的文档专门提醒过:如果 CNAME 最终指向的目标没有 A/AAAA 记录(悬空 CNAME),CNAME flattening 会返回空响应(NODATA),看起来就像「记录没生效」。这时候不是传播慢,是链条断了,得去查目标域名本身。
我的操作清单
- 改之前 24 小时:把 TTL 降到套餐允许的最小值;
- 改的瞬间:只改必要的那一条,别顺手批量改十条;
- 改完 5 分钟:直连权威 NS 验证,确认源头是新值;
- 改完 1 个 TTL 周期:用 DNS Checker 看多家解析器;
- 超过 2 个 TTL 周期仍不一致:查父域 NS 委派和 CNAME 链条,而不是继续等。
网友评论