统计数据的留存与合规:7 天、30 天、6 个月各意味着什么
时间:2026-11-22 11:30:42 阅读:9
一句话结论:统计工具的「留存天数」是两条不同的线——一条是原始明细能留多久,一条是聚合报表能查多久。Cloudflare 是原始 7 天、可查 6 个月;Clarity 是完整录屏 30 天、抽样最长 9 个月;Umami 免费档 6 个月;Statcounter 免费档只有 14 天。留存越长,越要问一句:这些数据里有多少是个人信息。
先把留存摊开看
| 工具 | 数据留存 |
|---|---|
| Cloudflare Web Analytics | 原始 7 天 → 聚合到约 10%;仪表盘可查 6 个月 |
| Microsoft Clarity | 完整录屏 30 天;之后 1% 或每天 10 条,最长 9 个月 |
| Umami Cloud | Hobby 6 个月 / Pro 2 年 / Business 5 年 |
| Plausible Cloud | 留存不限;CE 自建由你自己定 |
| Matomo | 自建由你自己定;云版按档位 |
| Statcounter Basic | 14 天 |
这张表最容易被误读的地方是「可查」和「留存」不是一回事。Cloudflare 能让你在仪表盘回看 6 个月,但 7 天之后你看到的已经是聚合到约 10% 的数据,查询时还会再按条件动态采样,采样率可能低到 0.0001%。所以「能查到」不等于「查得细」。
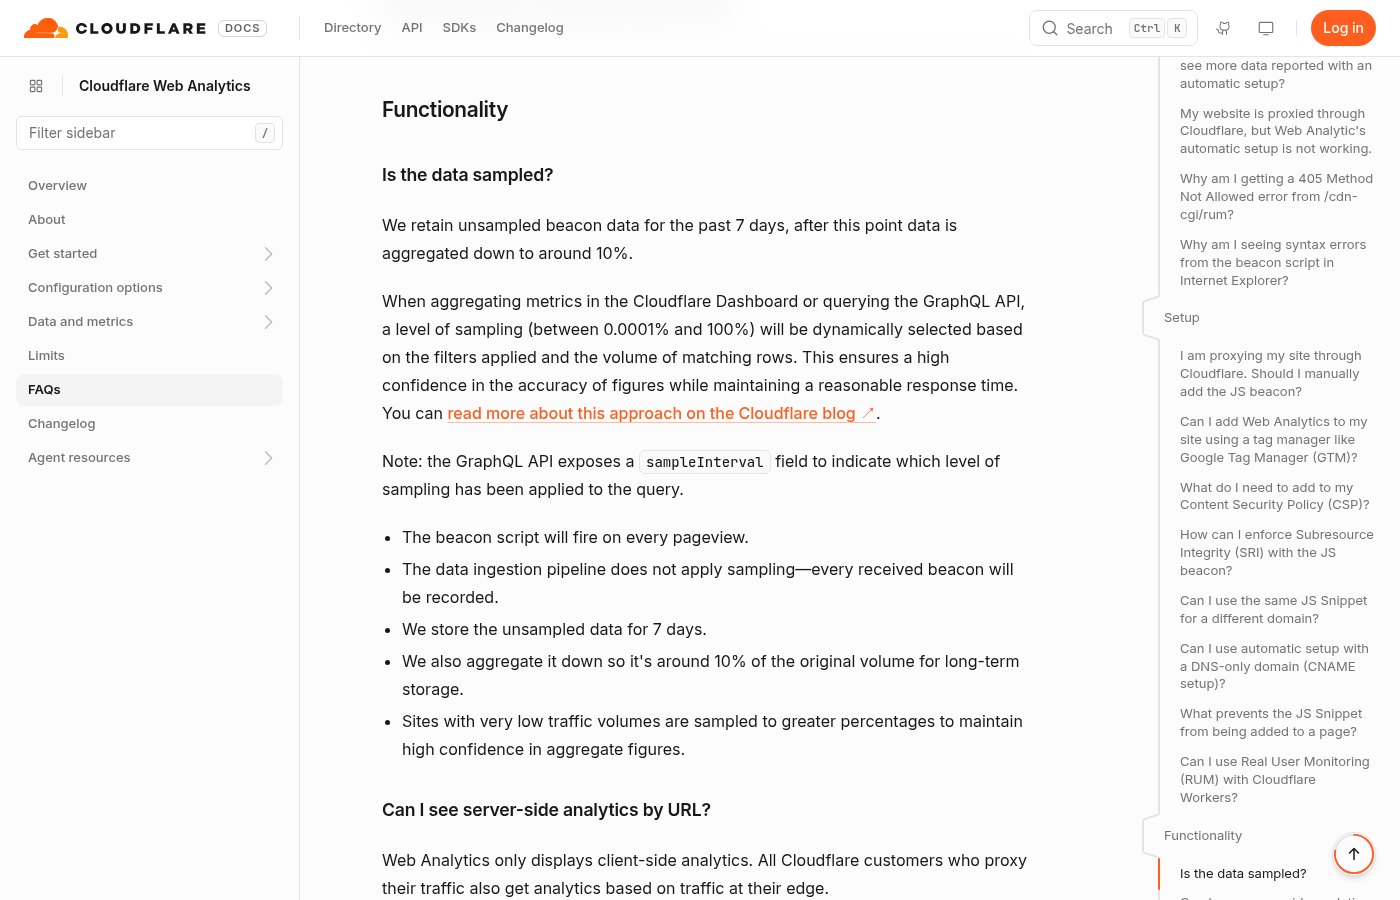
图:Cloudflare 文档说明采样口径,原始数据留 7 天,之后聚合到约 10%,查询再动态采样
统计数据里,什么算个人信息
按国内《个人信息保护法》和 GDPR 的共同思路,能单独或结合其他信息识别到具体自然人的,就是个人信息。统计场景里常见的有四类:
- IP 地址:多数监管口径视为个人信息,能做定位也能做指纹;
- 完整 User-Agent + 设备特征组合:组合起来接近指纹;
- 带个人标识的查询串:搜索词、邮箱、订单号出现在 URL 里;
- 录屏内容:表单里填的手机号、地址、身份证,全在画面里。
所以选工具时,先看它怎么处理这四样:Cloudflare 明确不写 cookie、不用 IP 或 UA 做指纹,也不记录查询串;Clarity 默认抑制一部分内容,但要你自己开 masking;Matomo 默认会记 IP,得手动开匿名化。
留存越长,风险越像滚雪球
数据泄露的损失大致等于「泄露的记录数 × 单条敏感度」。留存从 30 天拉到 5 年,记录数涨几十倍,风险同比例涨。我的原则是:能 30 天解决的分析需求,不要留 2 年;需要长期对比的,只留聚合结果,删掉原始明细。
Clarity 有个细节值得提前知道:要删某个用户的数据,只能删整个项目,因为它不支持单用户删除。接 GDPR 的删除请求时,这意味着你要么重建项目,要么在上游就不采集这类内容。
落地时的五条硬规矩
- 录屏项目一律开 masking,手机号、地址、证件类字段逐项屏蔽;
- 统计 URL 里不要带个人信息,订单号、邮箱改用不可逆的短 ID;
- 需要 consent 的地区,先把 consent 接上再开录屏,不然会话会被切碎;
- 留存期按用途设:巡检 30 天够,同比最多 14 个月,别默认「永久」;
- 自托管方案把备份也纳入合规范围——备份里同样有原始数据。
最后一句判断:无 cookie 统计不是「免合规通行证」,它只是把风险面收窄。真正决定合规成本的,是你留多久、留多细、有没有把画面里的个人信息挡住。
网友评论