SPF、DKIM、DMARC 一次配通:三条 DNS 记录的最小写法
更新时间:2026-11-22 10:29:54
访问次数:5
三条记录分别长什么样
SPF 是一条 TXT 记录,写在你要发信的域名上,用 include 把服务商的发信 IP 段授权进来。Cloudflare 文档里的真实写法是:发信子域 cf-bounce 上写 v=spf1 include:_spf.mx.cloudflare.net ~all,根域给路由用同一条。换成 Resend 或阿里云,就是把 include 换成它给你的那一段。
DKIM 也是一条 TXT,但写在「选择器._domainkey.域名」上,值以 v=DKIM1; k=rsa; p= 开头,p 后面是公钥。选择器名字由服务商给(常见 default、resend、aliyun 之类),私钥在服务商那边,你只发布公钥。
DMARC 写在 _dmarc.域名 上,最小可用写法是 v=DMARC1; p=none; rua=mailto:dmarc@你的域名。p 是策略:none 只监控、quarantine 进隔离、reject 直接拒收;rua 是收报告的信箱。
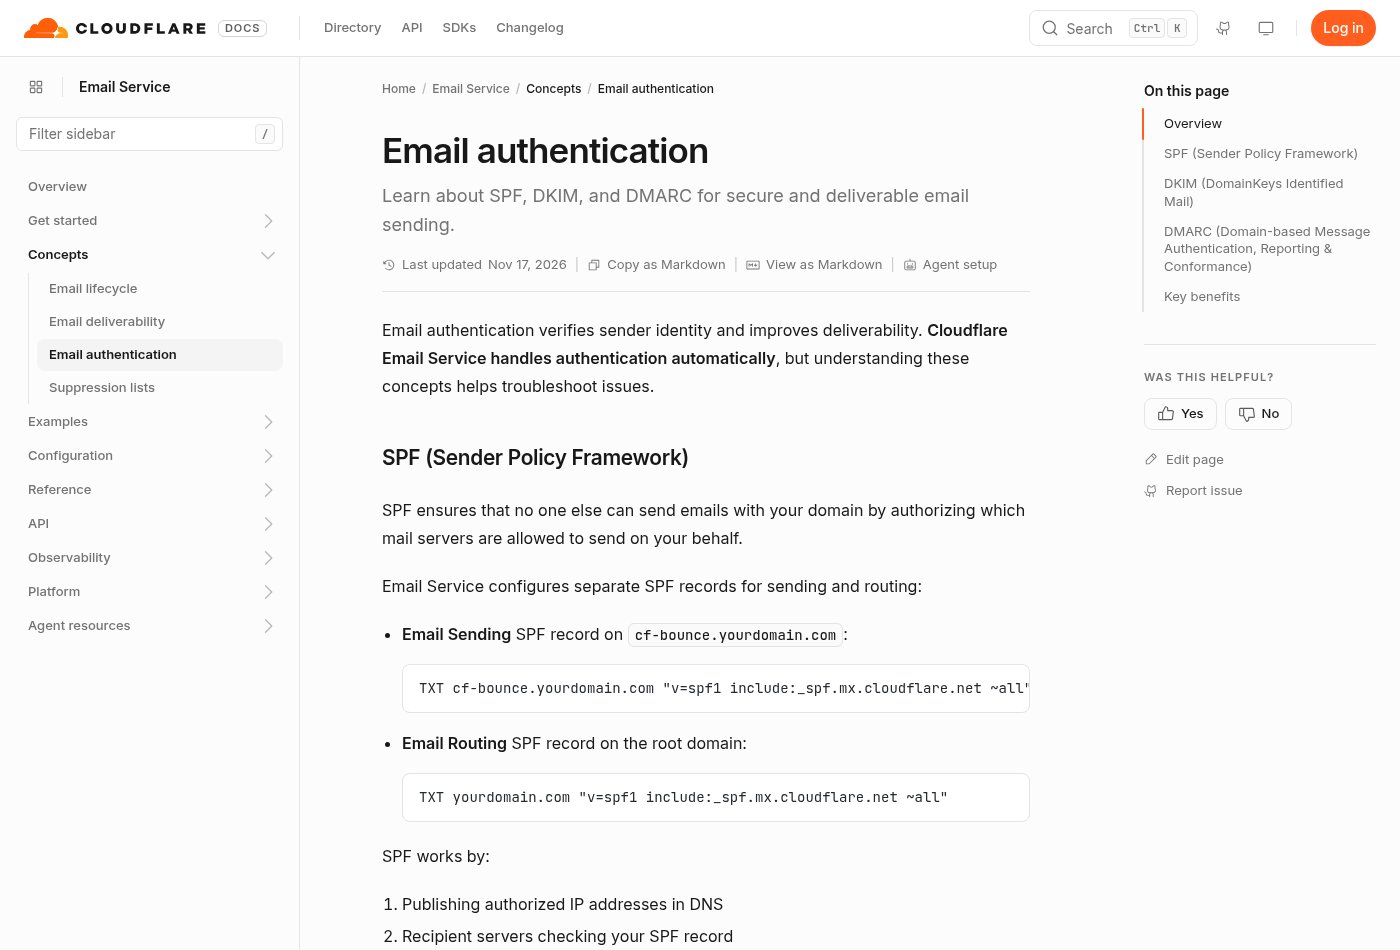
图:Cloudflare 邮件文档的认证章节,分别给出 SPF、DKIM、DMARC 的记录写法与三条策略的区别
配置顺序:SPF → DKIM → DMARC
- SPF 只写一条:同一个域名上出现两条 v=spf1 的 TXT,收件方会直接判为无效,不是「取并集」;
- include 别超过 10 个:RFC 7208 规定 SPF 的 DNS 查询上限是 10 次,超了就是 permerror;
- 先 ~all 再 -all:~all 是软失败(标记但不拒收),观察两周没有异常再收紧;
- DKIM 用 2048 位密钥:1024 位部分收件方已经不认,服务商默认给 2048 就别改;
- DMARC 从 p=none 起步:先收 2–4 周报告,确认所有正常发信源都 pass,再切 quarantine,最后 reject;
- 子域单独配:你用 mail.xxx.com 发信,就给它单独配 SPF 与 DKIM,主域配通不代表子域通。
顺序不能反。先上 DMARC 再补 SPF/DKIM,等于给自己开了两周的拒收窗口——报告里全是 fail,你却不知道是哪个发信源。
我踩过的三个坑
第一个:三条记录都配了,DMARC 却一直停在 p=none。等于只监控不处置,伪造邮件照样进收件箱——配通和生效是两件事。
第二个:主域验过了,子域没配记录。事务邮件从 mail.xxx.com 发出,SPF 用的是主域,收件方按子域查,直接 fail。
第三个:改完 DNS 当天就断言失败。DNS 生效要 24–48 小时,缓存没刷新之前测出来的结果不作数,最好隔一天再验。
怎么验证配通
- 查 SPF:dig TXT 你的域名,看有没有且只有一条 v=spf1;
- 查 DKIM:dig TXT 选择器._domainkey.你的域名,能拿到 p= 开头的公钥;
- 查 DMARC:dig TXT _dmarc.你的域名,看 p= 与 rua= 是否按预期;
- 查实际效果:给自己发一封测试信,在 Gmail 里「显示原始邮件」,找 Authentication-Results 那三行,spf=pass、dkim=pass、dmarc=pass 才算通。
最后一句判断:三条记录加起来不超过 400 个字符,配置时间半小时,但它是所有送达率优化的前提。先配通,再谈额度、频率和模板。
网友评论