证书 90 天、域名一年:两条最容易漏的到期告警
更新时间:2026-11-22 09:26:06
访问次数:5
详细介绍
一句话结论:证书和域名是两条独立的倒计时,任何一条归零,站点都会「看起来挂了」。现在主流 CA 发的都是 90 天短证书,一年至少续 4 次——靠日历提醒必漏,得让机器替你盯着,并且在到期前留出 30 天的处理窗口。
先看清自己手上这张证书
拿 1seo.cc 实测:
| 项目 | 实测值 | 说明 |
|---|---|---|
| 签发者 | Google Trust Services,CN = WE1 | CDN 边缘自动签发的短证书 |
| 有效期 | 2026-11-12 → 2027-02-10 | 90 天 |
| 密钥 | ECDSA P-256,签名 ecdsa-with-SHA256 | 握手比 RSA 快,兼容性要确认 |
| 覆盖域名 | 1seo.cc、*.1seo.cc | 新增子域要看是否在通配范围内 |
| 域名到期 | 2027-11-09 | 与证书完全两条时间线 |
90 天意味着一年要续 4 次。自动化续期正常时你根本感觉不到,一旦某次自动续期失败(DNS 验证超时、API key 过期、额度用完),你会在第 91 天早上收到一堆证书错误。
两层告警:机器看证书,人看流程
我的做法是「机器盯日期、人盯流程」:
- 机器层:每天用 openssl 取一次 notAfter,剩 30 天开始每天告警,剩 14 天改成短信;
- 机器层:把这个检查本身挂进心跳监控,检查脚本自己没跑也要告警(否则「没告警」会被误读成「没问题」);
- 流程层:续期成功后自动跑一次全站 200 检查,确认新证书已生效;
- 流程层:把「续期失败」写进值班手册,写清谁有权限改 DNS、谁有 CA 账号。
这里有个反直觉的点:证书监控最该防的不是「忘了续」,而是「以为续了其实没续」。所以检查脚本必须校验「当前证书的签发日期比上次新」,而不是只看「还有多少天到期」。
域名是另一条时间线
域名到期不会给你 30 天缓冲:到期当天解析直接停,所有子域一起停,而且续费窗口一过可能连赎回都要额外付费。三个动作:
- 把 whois 到期日抄进监控,提前 60 天第一次提醒,提前 30 天第二次;
- 确认注册邮箱还有效——大部分到期提醒都发到那个邮箱,邮箱废了等于没有提醒;
- 自动续费要绑一张不会过期的卡,并且每季度确认一次扣款成功。
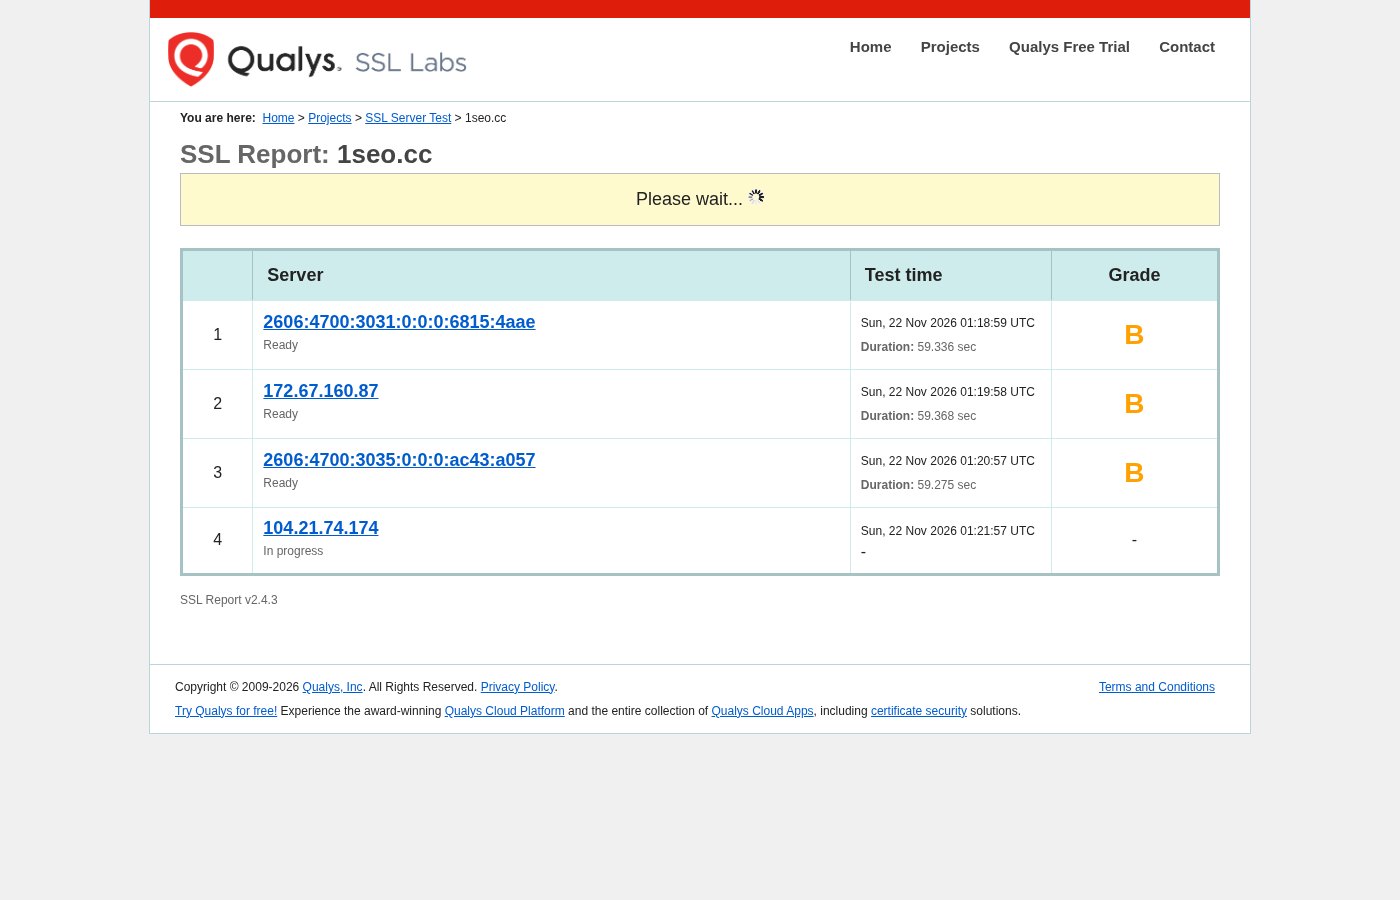
图:SSL Labs 报告页,先看每个端点的评级,再点进去看证书链与协议细节
顺手把评级也看一遍
同样的报告里还有一项值得每月看一眼:协议与套件。我们自己的站三个端点都是 B——能用,但说明还有可收紧的空间。修法通常是关掉 TLS 1.0/1.1、去掉弱套件、开 HSTS,改完再测一次,把两次报告都存档。
最后给一个判断:如果你的站一年只改两次,证书这事交给 CDN 自动续没问题;但只要你有自签证书、有独立域名指向源站、有测试环境,就必须自己盯——自动化只覆盖它管得到的那部分。
网友评论