站点打不开先看这四层:DNS、证书、源站、CDN
更新时间:2026-11-22 09:26:04
访问次数:4
详细介绍
一句话结论:「打不开」至少有四种完全不同的原因,处理方式互相冲突。我的顺序是固定的:先确认是不是只有自己打不开,再查 DNS 解析到哪,再看证书有没有过期,再绕过 CDN 直连源站,最后看 CDN 自己的状态页。跳过任何一层,都可能修错地方。
第 0 步:先确认范围
直接用手机 4G(不连 Wi-Fi)打开一次,再让一两个外地的人打开一次。三种结果对应三条完全不同的路:只有自己不行 → 本地网络或 DNS 缓存;某个地区不行 → CDN 节点或运营商链路;全都不行 → 源站或证书。
第 1 层:DNS
先看域名解析到哪个 IP,再看 TTL 与解析记录是否和预期一致:
- dig +short 1seo.cc —— 看返回几个 IP、是不是你预期的那个;
- dig +short 1seo.cc AAAA —— 有 IPv6 记录时,部分用户会走 IPv6,问题可能只出在这一条;
- dig 的时候留意 TTL:TTL 太长意味着你改了记录,老缓存还要挂很久;
- 解析到 CDN 的泛播 IP 是正常的,比如 1seo.cc 现在解析到 104.21.74.174 这类 Cloudflare 泛播地址。
这一步最常见的坑是「域名过期了但没人发现」。域名 whois 的到期日要单独记一条提醒,它和证书到期是两件事。
第 2 层:证书
证书问题在浏览器里的表现很像「网站挂了」,但服务器其实活得好好的。一条命令就能看出来:
- openssl s_client -connect 1seo.cc:443 -servername 1seo.cc
- 看 notAfter:1seo.cc 当前这张是 2026-11-12 签发、2027-02-10 到期,整整 90 天;
- 看 issuer:这张是 Google Trust Services 的 WE1,ECDSA P-256,说明是 CDN 边缘自动签的短证书;
- 看 SAN:只有 1seo.cc 与 *.1seo.cc 两个名字,新增子域要确认在覆盖范围内。
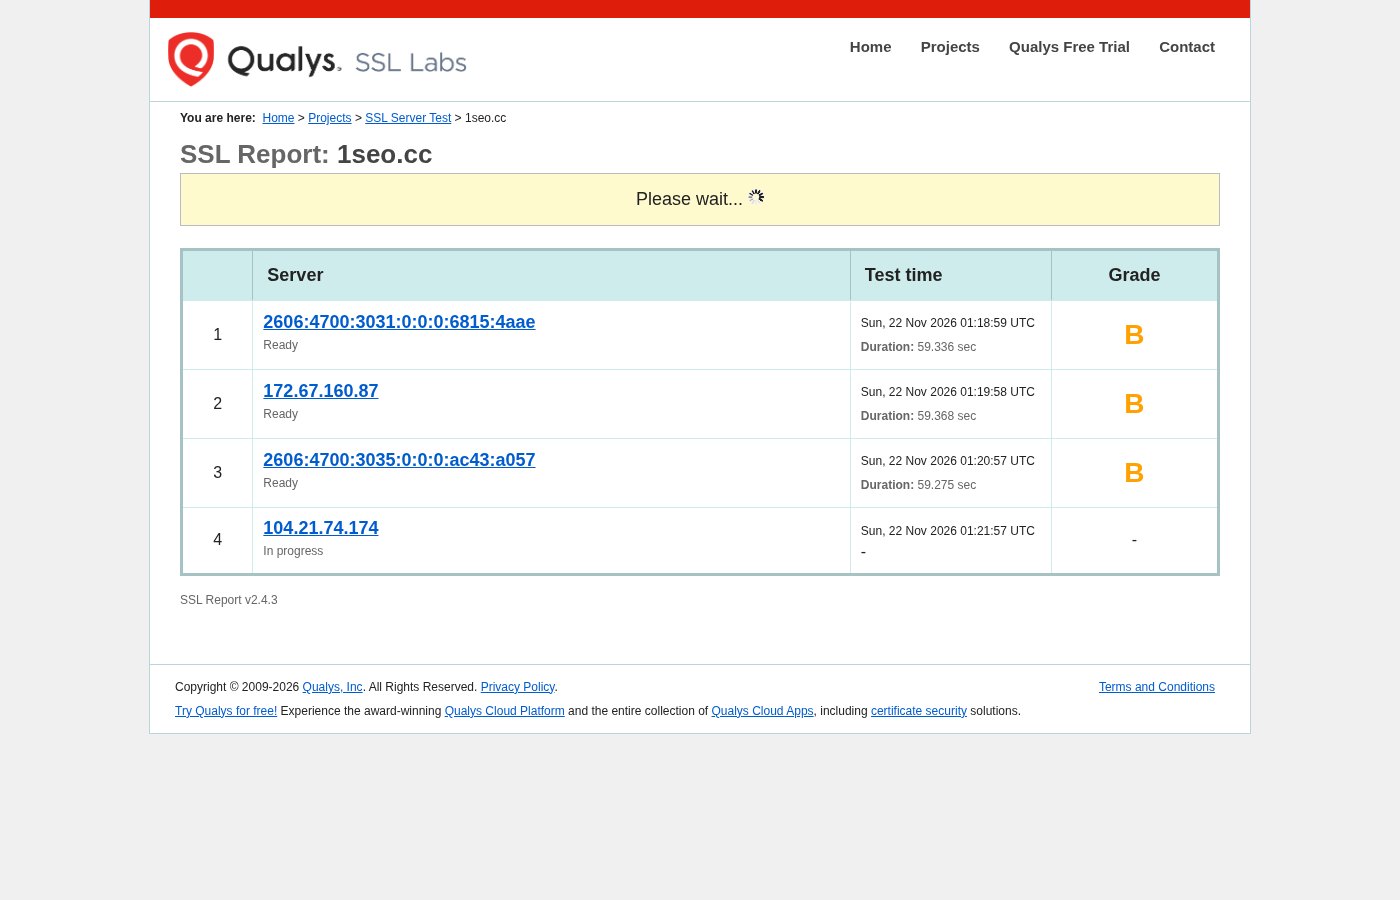
图:SSL Labs 对 1seo.cc 的测试,三个已完成的端点评级都是 B,IPv4 那个还在跑
顺手说一句:我们用 SSL Labs 测自己的站,三个端点都是 B。B 不等于不能用,但通常意味着协议版本或加密套件里有可收紧的地方,点开报告看具体项比看总分有用。
第 3 层:绕过 CDN 直连源站
这是定位责任方最快的一招:拿到源站 IP,在命令行里直接请求,不经过 CDN:
- curl -I -m 10 http://<源站IP>/ —— 看能不能拿到 200/301,还是直接超时;
- curl -I -m 10 https://<源站IP>/ -k —— 跳过证书校验,只看源站服务本身活不活;
- 源站直连正常、走域名不行,问题基本在 CDN 或 DNS 那一层;
- 源站直连也超时,去看负载、磁盘、数据库连接数,别再怀疑 CDN。
第 4 层:CDN 与控制台
确认是 CDN 侧的问题之后,先看它的官方状态页,再看自己账号里的错误率与事件:
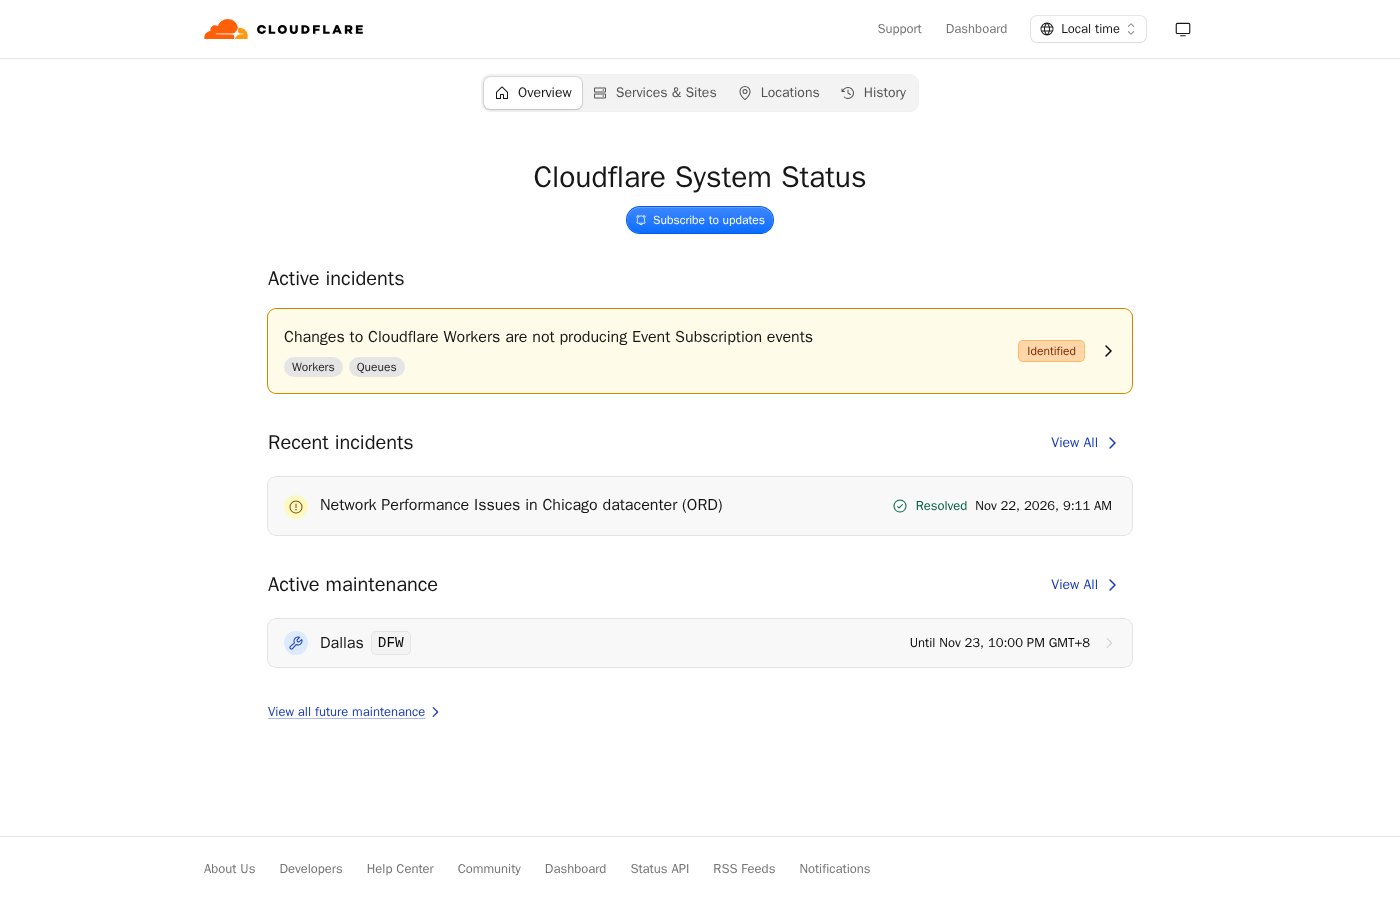
图:Cloudflare 官方状态页,按数据中心和产品分组列出当前事件,出故障时先看这里再动配置
- 状态页有事件 → 等,别改配置;改配置只会让恢复更慢;
- 状态页正常但你这里 5xx 多 → 看 WAF/限流规则是不是刚改过;
- 只有某个地区异常 → 看该地区的节点与回源链路,必要时临时切走;
- 改完任何 CDN 配置,都用「清缓存 + 换个城市再测」验证,不要只看自己浏览器。
一张排查顺序表
| 现象 | 大概率在哪层 | 第一条命令 |
|---|---|---|
| 只有我打不开 | 本地网络 / DNS 缓存 | 换 4G、清 DNS 缓存 |
| 某地区打不开 | CDN 节点 / 运营商链路 | 看状态页,必要时切节点 |
| 全站 5xx | 源站或 WAF | 直连源站 curl -I |
| 浏览器报证书错误 | 证书过期 / 不匹配 | openssl 看 notAfter 与 SAN |
| 域名解析不到 | 域名过期 / DNS 故障 | dig + whois 看到期日 |
这张表我贴在运维笔记第一页,因为它能挡住 80% 的「先重启一下试试」。重启解决不了证书过期,也解决不了 DNS 记录写错——但会让你在故障期间多丢一次缓存。
网友评论