API Key 安全:前端能不能放 Key、怎么防刷
时间:2026-11-22 07:45:57 阅读:7
一句话结论:把 API Key 写进前端代码,等于把配额和账单公开送人。正确做法只有一个:Key 只留在服务端,白名单 + 用量告警 + 定期轮换三件套一起上。
前端放 Key 的三种死法
我见过也踩过三种典型情况,后果从小到大:
- 被扒走刷额度:Key 在前端 JS 里,浏览器开发者工具一开就能看到,有人拿去跑自己的项目,你的免费额度几天清零;
- 账单被顶上去:按量计费的接口没有硬性额度上限,Key 泄露后被刷到百万次,账单直接落在你头上;
- Key 被封、业务全断:厂商检测到异常流量会冻结凭据,你的站点当天所有定位、天气功能一起挂。
判断标准很简单:在浏览器里按 F12 能看到的东西,就等于公开的。地图、天气、IP 这类接口的 Key 全部属于这一类。
服务端代理的最小实现
不需要复杂架构,一个转发接口就够:
- 前端请求自己的域名 /api/weather?city=xxx,不带任何密钥参数;
- 服务端拿环境变量里的 Key 去调厂商接口,把结果裁剪后返回;
- 对自家接口做频率限制(同一 IP 每分钟 N 次),把刷接口的成本转回给攻击者;
- 加一个只允许自家域名/来源的 CORS 与 Referer 校验;
- 日志里不打印 Key,也不打印完整请求 URL。
白名单:厂商给的真正防线
和风天气的安全指南把这件事写得很细,我照着配了一遍:
- 应用限制分网址、IP、iOS(Bundle ID)、Android(包名 + 签名 SHA-1)四种,每条凭据只能设一种;
- 每种最多加 10 条;
- 网址不写协议,只写域名;根域名不包含 www 子域,要单独加;
- 子域通配符只能写在开头(*.yourdomain.com 可以,*abc.yourdomain.com 不行);
- 不支持端口、路径和参数,带 :8080 或 /path 的写法会被拒绝。
这四条限制看着琐碎,实际是最有用的一层:Key 就算被扒走,别人从自己服务器调也会被拒。另外它还建议开「API 限制」,只允许凭据请求白名单里的那几支 API——地图项目只需要地理编码,就别把路径规划的权限也开着。
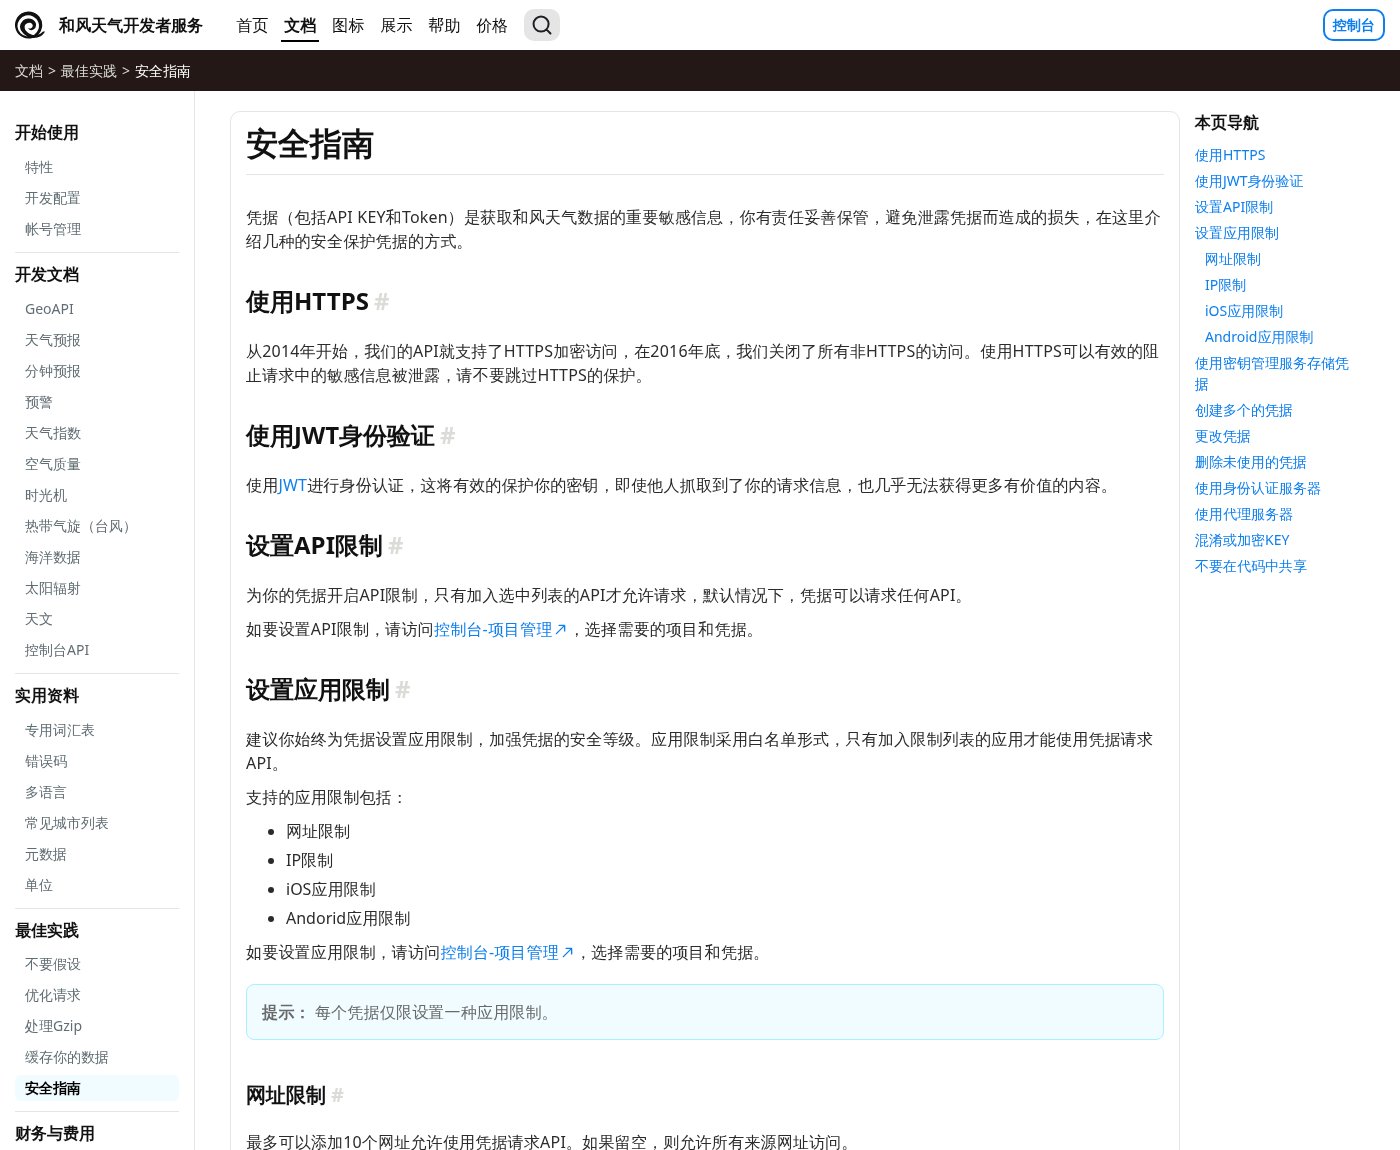
图:和风天气安全指南,列出 HTTPS、JWT、API 限制、应用限制四种保护方式
比白名单更强的两件事
第一是 JWT。和风的文档明确建议用 JWT 做身份认证,理由是即使别人抓到了你的请求,也几乎拿不到更多有价值的信息。第二是强制 HTTPS:他们从 2016 年底就关闭了所有非 HTTPS 访问,如果你的老系统还在走 http,请求会直接失败——这既是安全要求,也是排查故障时容易忽略的一条。
另外别忘了高德这类多平台 Key:创建 Key 时要选服务平台(Web 服务、JS、Android、iOS),不同平台的 Key 不能混用。JS Key 天生暴露在浏览器里,务必绑定域名白名单;服务端调用一定要用 Web 服务类型的 Key。
我的检查清单
- Key 只出现在服务端环境变量和厂商控制台,代码仓库里搜不到明文;
- 每支 Key 都设了应用限制(网址或 IP 白名单),没有一支是「留空允许所有来源」;
- 开了用量告警,额度用到 50% 就收到邮件;
- Key 有轮换计划,至少半年换一次,旧 Key 停用前先观察一周调用量;
- 前端接口有自己的频率限制,防止有人拿你的服务当代理刷厂商额度;
- 日志、错误上报、代码注释里都没有 Key 的痕迹。
这六条做完,Key 泄露的风险从「必然出事」降到「出事也能兜住」。真正麻烦的从来不是技术,而是没人定期检查——所以我把这套清单挂在发布前流程里,每次上线过一遍。
网友评论